Domain iso-17799.de kaufen?
Wir ziehen mit dem Projekt
iso-17799.de um.
Sind Sie am Kauf der Domain
iso-17799.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain iso-17799.de kaufen?
Was sind Beispiele für IT-Sicherheit und Informationssicherheit?
Beispiele für IT-Sicherheit sind die Verwendung von Firewalls, Antivirensoftware und Verschlüsselungstechnologien, um Netzwerke und Systeme vor Bedrohungen wie Viren, Malware und Hackerangriffen zu schützen. Informationssicherheit umfasst Maßnahmen wie Zugriffskontrollen, Verschlüsselung und Datensicherung, um sicherzustellen, dass Informationen vertraulich, integritätsgeschützt und verfügbar sind. **
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **

Ähnliche Suchbegriffe für NanoSaver-Laptopschloss-Sicherheit-schwarz
Top-Angebote
Produkte zum Begriff NanoSaver-Laptopschloss-Sicherheit-schwarz:
-
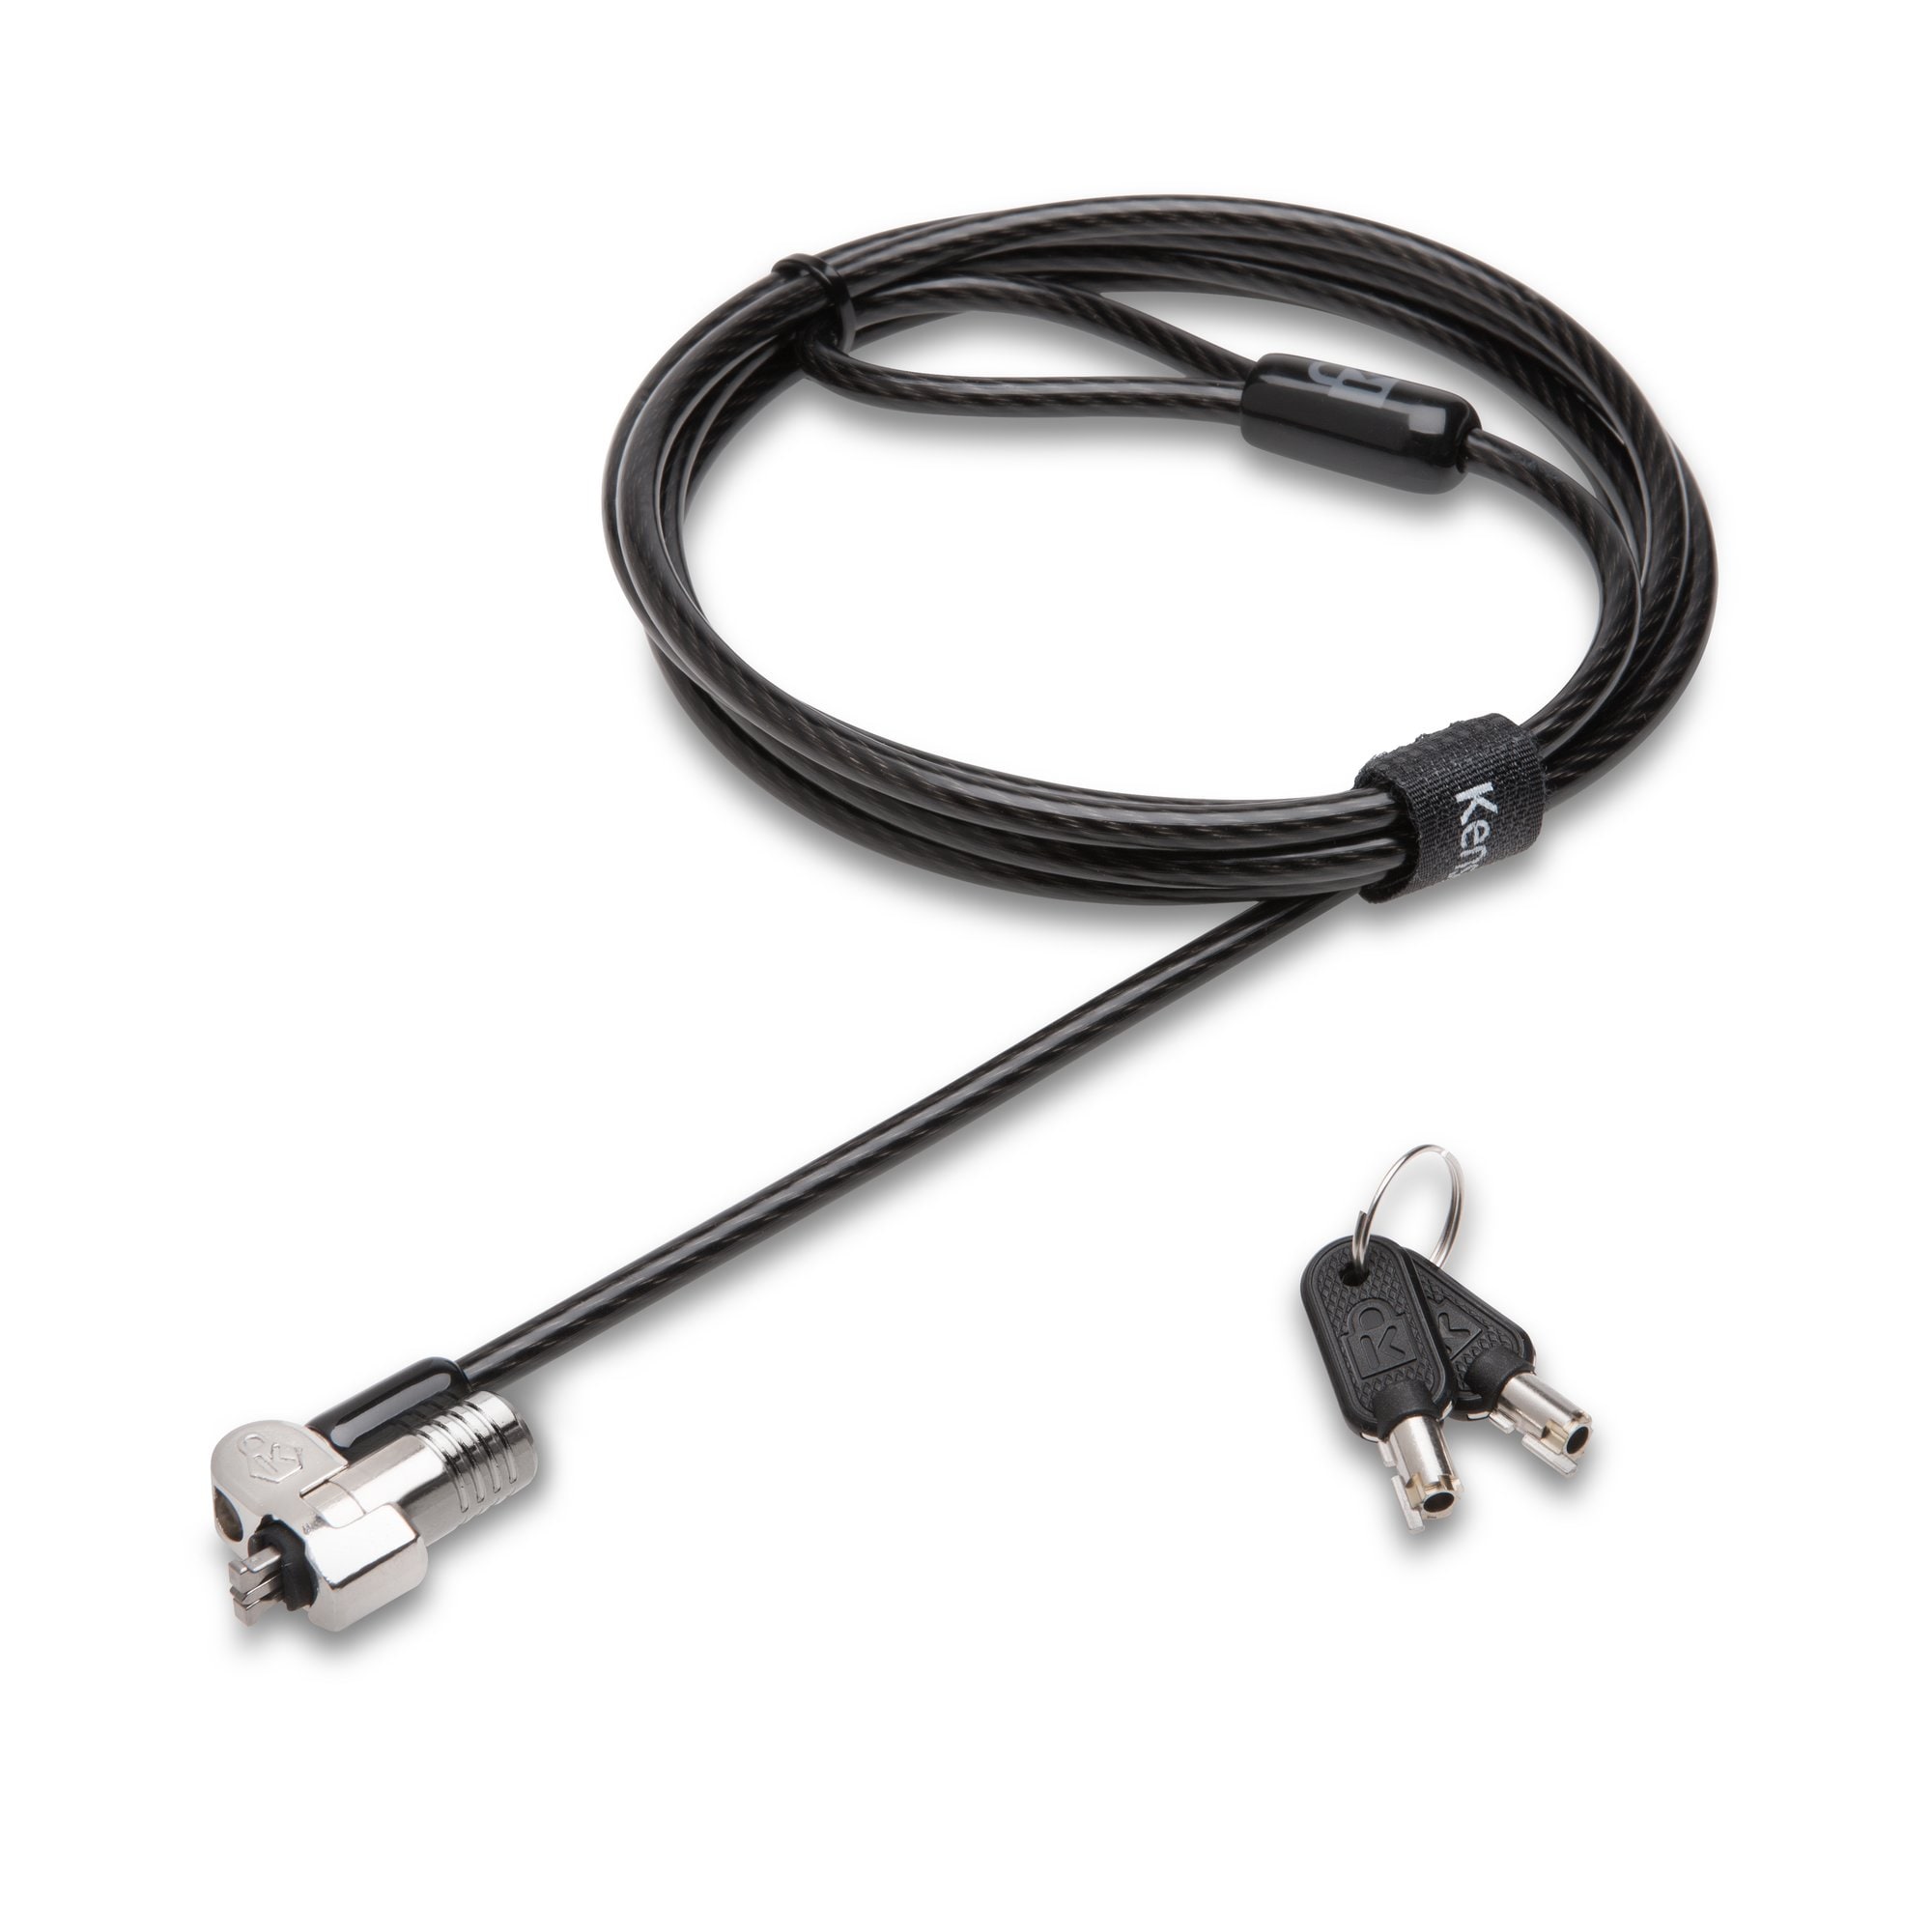
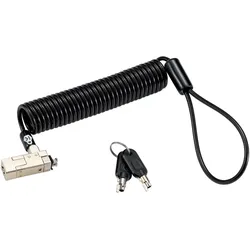
Kensington NanoSaver Slim 2.0 portables Laptopschloss, Notebook Security, SchwarzDas spiralförmige, schnittfeste Karbonstahlkabel ist leicht zu transportieren und stabil mit einer maximalen Länge von bis zu 1,8 m und nur 76 mm im aufgewickelten Zustand. Eine Schutzhülle hilft, Befestigungspunkte wie Schreibtische und Tische vor Kratzern zu schützen. Das schlanke Design des Nano-Schliesskopfes beeinträchtigt nicht die E/A-Anschlüsse und verhindert, dass sich das Gerät von seiner Oberfläche abhebt. Jedes Kensington-Schloss wird in Präzisionsarbeit gefertigt, sodass es die strengen Branchenstandards in Bezug auf Stärke, Dauerbeanspruchung und mechanische Belastung erfüllt und sogar übersteigt. Das 5-mm-Schlüsselsystem ist bei allen neuen Schlössern von Kensington gleich, sodass nur ein einziges Schlüsselsystem verwaltet werden muss. Die kleinere Schlüsselöffnung hilft, Diebstahlversuche zu vereiteln. Register & Retrieve™, der Online-Ersatzschlüsselservice von Kensington für einen schnellen, sicheren und kostenlosen Schlüsselaustausch. Dank der fünfjährigen Garantie.73,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektives Compliance-Management implementieren, um sicherzustellen, dass sie gesetzliche Vorschriften, ethische Standards und interne Richtlinien einhalten, und welche Rolle spielt dabei die IT-Sicherheit?
Unternehmen können effektives Compliance-Management implementieren, indem sie klare Richtlinien und Verfahren zur Einhaltung gesetzlicher Vorschriften und ethischer Standards festlegen. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter und die Einrichtung eines Überwachungs- und Berichtssystems. Die IT-Sicherheit spielt eine entscheidende Rolle beim Compliance-Management, da sie sicherstellt, dass sensible Daten und Informationen geschützt sind und nicht gegen gesetzliche Vorschriften verstoßen wird. Unternehmen sollten daher in robuste IT-Sicherheitsmaßnahmen investieren, um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten. Die Implementierung von IT-Sicherheitslösungen wie Firewalls, Verschlüsselung und Zugriffskontrollen kann dazu beitragen, dass Unternehmen die Einhaltung gesetz **
-
Was ist der Unterschied zwischen IT-Sicherheit und Informationssicherheit?
IT-Sicherheit bezieht sich auf den Schutz von Informationstechnologien und -systemen vor Bedrohungen wie Hacking, Viren oder Datenverlust. Informationssicherheit hingegen bezieht sich auf den umfassenderen Schutz von Informationen, unabhängig von der Technologie, die sie unterstützt. Dies umfasst auch den Schutz von physischen Dokumenten, menschlichem Verhalten und organisatorischen Prozessen. **
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um vertrauliche Informationen in den Bereichen IT-Sicherheit, Compliance und Risikomanagement zu schützen?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie Richtlinien und Verfahren zur Datenklassifizierung und Zugriffskontrolle entwickeln, um sicherzustellen, dass vertrauliche Informationen angemessen geschützt sind. Darüber hinaus ist es wichtig, Schulungen und Schulungen für Mitarbeiter durchzuführen, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den sich ständig ändernden Bedrohungen **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **

Wie beeinflusst die Einhaltung von Compliance-Richtlinien verschiedene Aspekte des Geschäfts, wie zum Beispiel Finanzen, Personalwesen und IT-Sicherheit?
Die Einhaltung von Compliance-Richtlinien beeinflusst die Finanzen, indem sie sicherstellt, dass das Unternehmen keine Geldstrafen oder rechtliche Konsequenzen aufgrund von Nichteinhaltung von Vorschriften erleidet. Im Personalwesen sorgt die Einhaltung von Compliance-Richtlinien für die Schaffung einer ethischen Unternehmenskultur und die Vermeidung von Diskriminierung oder Belästigung am Arbeitsplatz. In Bezug auf die IT-Sicherheit gewährleistet die Einhaltung von Compliance-Richtlinien den Schutz sensibler Daten und die Vermeidung von Datenschutzverletzungen, die das Unternehmen finanziell und rechtlich belasten könnten. Letztendlich trägt die Einhaltung von Compliance-Richtlinien dazu bei, das Vertrauen der Kunden und Investoren zu stärken und das Ris **
Was sind die wichtigsten Schritte, um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, und wie kann dieses Audit dazu beitragen, die Sicherheit in den Bereichen IT, physische Sicherheit und Compliance zu verbessern?
Um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, müssen zunächst alle relevanten Sicherheitsrichtlinien und -verfahren überprüft werden. Dies umfasst die Überprüfung der IT-Systeme, Netzwerke, physischen Zugangskontrollen und Compliance-Standards. Anschließend sollten Schwachstellen und potenzielle Risiken identifiziert und bewertet werden, um geeignete Maßnahmen zur Behebung oder Minimierung dieser Risiken zu entwickeln. Durch das Sicherheitsaudit können Unternehmen ihre IT-Infrastruktur, physische Sicherheit und Compliance verbessern, indem sie Schwachstellen identifizieren, Risiken minimieren und sicherstellen, dass alle Sicherheitsrichtlinien und -verfahren eingehalten werden. Dies trägt dazu bei, die Sicherheit des Unternehmens insgesamt zu stärken und **
Top-Angebote
Produkte zum Begriff NanoSaver-Laptopschloss-Sicherheit-schwarz:
-
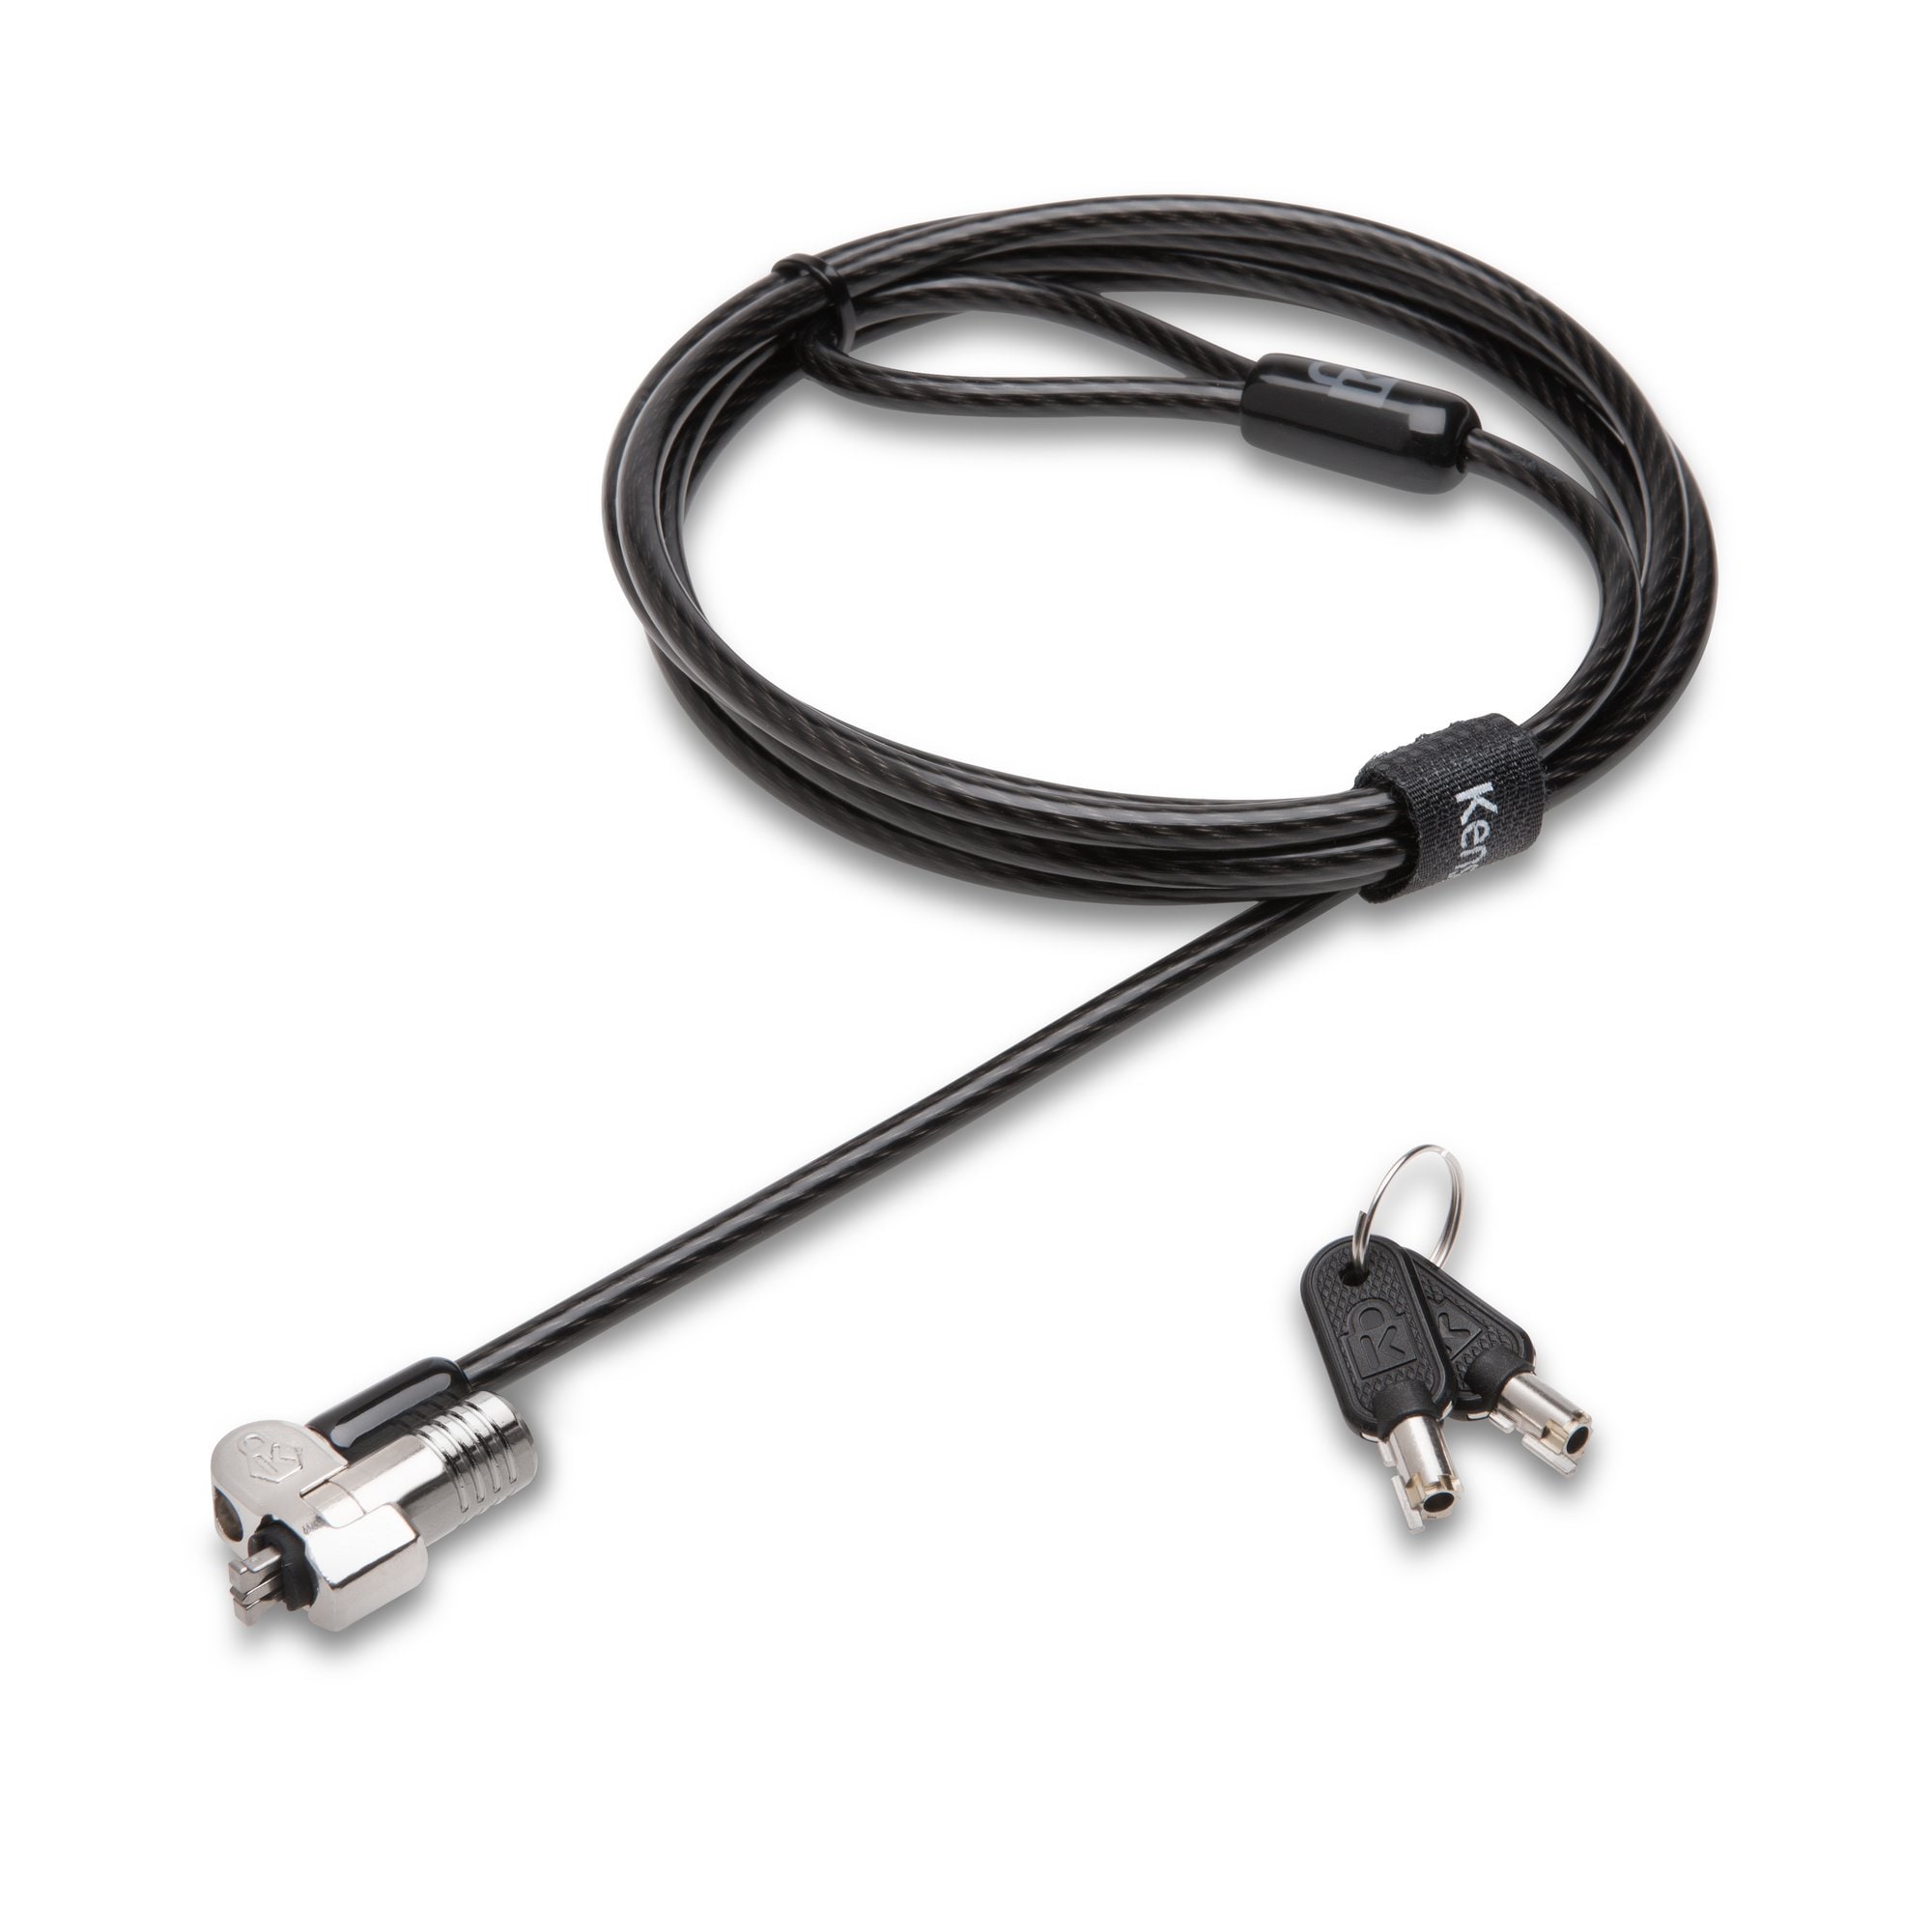
Kensington NanoSaver Slim 2.0 Laptopschloss, Notebook Security, SchwarzBei den heutigen flachen Laptops mit Nano-Sicherheits-Slots passt zwar ein typisches Kabelschloss mit Schliesskopf, aber das Schloss selbst ist damit möglicherweise dicker als der Laptop selbst. Dies kann verhindern, dass das Gerät flach aufliegt und sich stattdessen ungleichmässig von der Arbeitsfläche abhebt. Das Slim NanoSaver® 2.0 Laptopschloss ist eine Weiterentwicklung des innovativen Slim NanoSaver® Laptopschlosses und zeichnet sich durch einen kleineren Schlosskopf aus, bei dem die Schliessvorrichtung unten angebracht ist und der Schlüsselzylinder oben und somit nicht im Weg ist. Durch die sorgfältige Dimensionierung und Positionierung der Komponenten wurde eine erstklassige Verriegelungslösung geschaffen, die keine Anschlüsse blockiert und es ermöglicht, dass ultradünne und 2-in-1-Laptops mit Nano Lock-Steckplätzen flach und stabil liegen. Das Slim NanoSaver® 2.0 Laptopschloss wurde nach branchenführenden Standards in Bezug auf Drehmoment, Zug, Fremdkörper und Lebensdauer entwickelt.63,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind Beispiele für IT-Sicherheit und Informationssicherheit?
Beispiele für IT-Sicherheit sind die Verwendung von Firewalls, Antivirensoftware und Verschlüsselungstechnologien, um Netzwerke und Systeme vor Bedrohungen wie Viren, Malware und Hackerangriffen zu schützen. Informationssicherheit umfasst Maßnahmen wie Zugriffskontrollen, Verschlüsselung und Datensicherung, um sicherzustellen, dass Informationen vertraulich, integritätsgeschützt und verfügbar sind. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Wie können Unternehmen effektives Compliance-Management implementieren, um sicherzustellen, dass sie gesetzliche Vorschriften, ethische Standards und interne Richtlinien einhalten, und welche Rolle spielt dabei die IT-Sicherheit?
Unternehmen können effektives Compliance-Management implementieren, indem sie klare Richtlinien und Verfahren zur Einhaltung gesetzlicher Vorschriften und ethischer Standards festlegen. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter und die Einrichtung eines Überwachungs- und Berichtssystems. Die IT-Sicherheit spielt eine entscheidende Rolle beim Compliance-Management, da sie sicherstellt, dass sensible Daten und Informationen geschützt sind und nicht gegen gesetzliche Vorschriften verstoßen wird. Unternehmen sollten daher in robuste IT-Sicherheitsmaßnahmen investieren, um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten. Die Implementierung von IT-Sicherheitslösungen wie Firewalls, Verschlüsselung und Zugriffskontrollen kann dazu beitragen, dass Unternehmen die Einhaltung gesetz **
-
Was ist der Unterschied zwischen IT-Sicherheit und Informationssicherheit?
IT-Sicherheit bezieht sich auf den Schutz von Informationstechnologien und -systemen vor Bedrohungen wie Hacking, Viren oder Datenverlust. Informationssicherheit hingegen bezieht sich auf den umfassenderen Schutz von Informationen, unabhängig von der Technologie, die sie unterstützt. Dies umfasst auch den Schutz von physischen Dokumenten, menschlichem Verhalten und organisatorischen Prozessen. **
Ähnliche Suchbegriffe für NanoSaver-Laptopschloss-Sicherheit-schwarz
-
Kensington NanoSaver Slim 2.0 portables Laptopschloss, Notebook Security, SchwarzDas spiralförmige, schnittfeste Karbonstahlkabel ist leicht zu transportieren und stabil mit einer maximalen Länge von bis zu 1,8 m und nur 76 mm im aufgewickelten Zustand. Eine Schutzhülle hilft, Befestigungspunkte wie Schreibtische und Tische vor Kratzern zu schützen. Das schlanke Design des Nano-Schliesskopfes beeinträchtigt nicht die E/A-Anschlüsse und verhindert, dass sich das Gerät von seiner Oberfläche abhebt. Jedes Kensington-Schloss wird in Präzisionsarbeit gefertigt, sodass es die strengen Branchenstandards in Bezug auf Stärke, Dauerbeanspruchung und mechanische Belastung erfüllt und sogar übersteigt. Das 5-mm-Schlüsselsystem ist bei allen neuen Schlössern von Kensington gleich, sodass nur ein einziges Schlüsselsystem verwaltet werden muss. Die kleinere Schlüsselöffnung hilft, Diebstahlversuche zu vereiteln. Register & Retrieve™, der Online-Ersatzschlüsselservice von Kensington für einen schnellen, sicheren und kostenlosen Schlüsselaustausch. Dank der fünfjährigen Garantie.73,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deusch, Florian: Beauftragte für IT-Sicherheit und InformationssicherheitBeauftragte für IT-Sicherheit und Informationssicherheit , IT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Maßnahmen zu machen; allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs; die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet. , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240220, Produktform: Kartoniert, Titel der Reihe: Schriftenreihe Kommunikation und Recht##, Autoren: Deusch, Florian~Eggendorfer, Tobias, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 310, Keyword: IT-Recht; Informationssicherheits-Recht; Chief Information Security Officer (CISO); IT-Sicherheitsbeauftragte (ITSiBe); Informationssicherheitsbeauftragte (ISB), Fachschema: Medienrecht~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XIX, Seitenanzahl: 310, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Länge: 209, Breite: 148, Höhe: 19, Gewicht: 488, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um vertrauliche Informationen in den Bereichen IT-Sicherheit, Compliance und Risikomanagement zu schützen?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie Richtlinien und Verfahren zur Datenklassifizierung und Zugriffskontrolle entwickeln, um sicherzustellen, dass vertrauliche Informationen angemessen geschützt sind. Darüber hinaus ist es wichtig, Schulungen und Schulungen für Mitarbeiter durchzuführen, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den sich ständig ändernden Bedrohungen **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie beeinflusst die Einhaltung von Compliance-Richtlinien verschiedene Aspekte des Geschäfts, wie zum Beispiel Finanzen, Personalwesen und IT-Sicherheit?
Die Einhaltung von Compliance-Richtlinien beeinflusst die Finanzen, indem sie sicherstellt, dass das Unternehmen keine Geldstrafen oder rechtliche Konsequenzen aufgrund von Nichteinhaltung von Vorschriften erleidet. Im Personalwesen sorgt die Einhaltung von Compliance-Richtlinien für die Schaffung einer ethischen Unternehmenskultur und die Vermeidung von Diskriminierung oder Belästigung am Arbeitsplatz. In Bezug auf die IT-Sicherheit gewährleistet die Einhaltung von Compliance-Richtlinien den Schutz sensibler Daten und die Vermeidung von Datenschutzverletzungen, die das Unternehmen finanziell und rechtlich belasten könnten. Letztendlich trägt die Einhaltung von Compliance-Richtlinien dazu bei, das Vertrauen der Kunden und Investoren zu stärken und das Ris **
-
Was sind die wichtigsten Schritte, um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, und wie kann dieses Audit dazu beitragen, die Sicherheit in den Bereichen IT, physische Sicherheit und Compliance zu verbessern?
Um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, müssen zunächst alle relevanten Sicherheitsrichtlinien und -verfahren überprüft werden. Dies umfasst die Überprüfung der IT-Systeme, Netzwerke, physischen Zugangskontrollen und Compliance-Standards. Anschließend sollten Schwachstellen und potenzielle Risiken identifiziert und bewertet werden, um geeignete Maßnahmen zur Behebung oder Minimierung dieser Risiken zu entwickeln. Durch das Sicherheitsaudit können Unternehmen ihre IT-Infrastruktur, physische Sicherheit und Compliance verbessern, indem sie Schwachstellen identifizieren, Risiken minimieren und sicherstellen, dass alle Sicherheitsrichtlinien und -verfahren eingehalten werden. Dies trägt dazu bei, die Sicherheit des Unternehmens insgesamt zu stärken und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.