Domain iso-17799.de kaufen?
Wir ziehen mit dem Projekt
iso-17799.de um.
Sind Sie am Kauf der Domain
iso-17799.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain iso-17799.de kaufen?
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
Können Bankmitarbeiter Kreditkartenabrechnungen einsehen?
Ja, Bankmitarbeiter haben normalerweise Zugriff auf die Kreditkartenabrechnungen ihrer Kunden. Dies geschieht jedoch in der Regel nur zu administrativen Zwecken oder um bei Fragen oder Problemen zu helfen. Der Zugriff auf diese Informationen unterliegt strengen Datenschutzbestimmungen und sollte nur von autorisierten Mitarbeitern erfolgen. **

Ähnliche Suchbegriffe für Einsehen
Top-Angebote
Produkte zum Begriff Einsehen:
-
Kartellrechtliches Compliance-Risikomanagement, Fachbücher von Gregor SchottDie Bedeutung von kartellrechtlicher Compliance für Unternehmen ist ungebrochen, insbesondere vor dem Hintergrund der potenziell gravierenden Sanktionen bei Kartellverstössen. Gleichwohl stellt sich in der Praxis die Frage, wie die spezifischen Herausforderungen des Kartellrechts im Rahmen der etablierten Grundsätze von Compliance-Management-Systemen adressiert werden können. Die vorliegende Arbeit leitet daher ausgehend von den Compliance-Pflichten der Geschäftsleitung und den spezifischen kartellrechtlichen Risiken Anforderungen an das kartellrechtliche Compliance-Risikomanagement sowie Lösungsansätze für dessen praktische Umsetzung ab.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
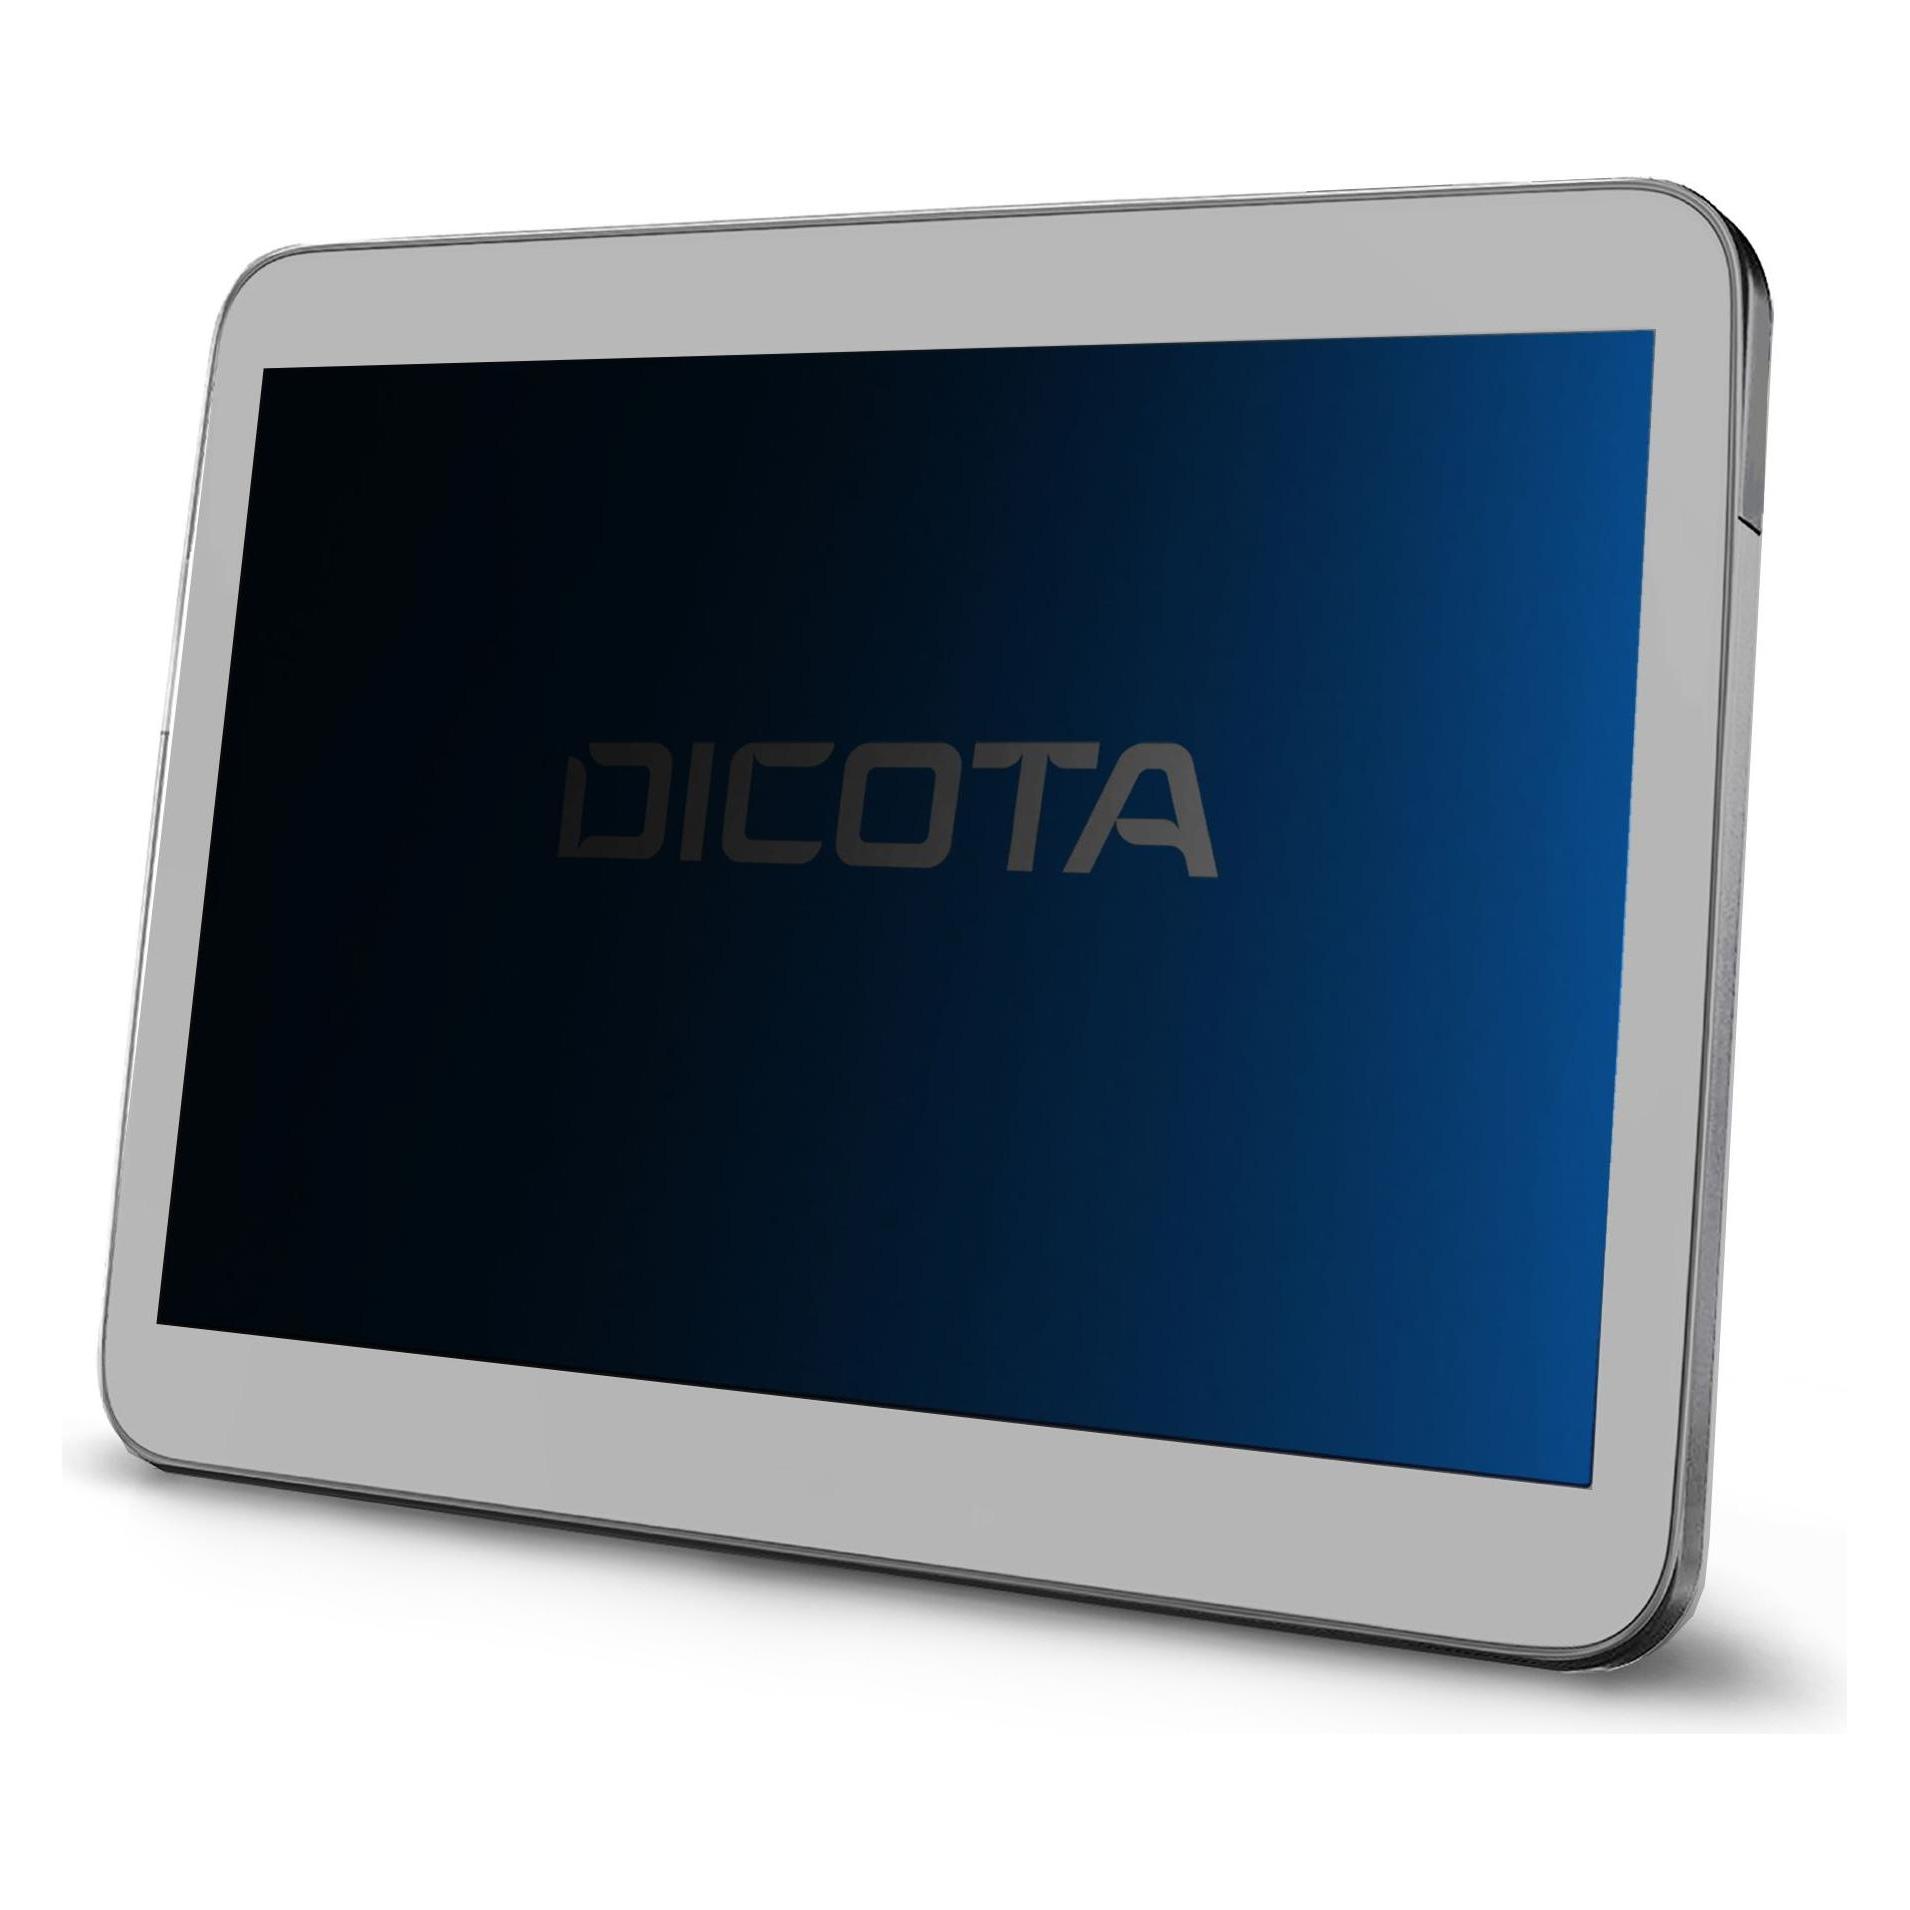
Dicota Die Secret 2-Way Blickschutzfilter verhindern das Einsehen Ihres Displays von zwei Seiten links/rech (10.20") (D70187)Dicota Die Secret 2-Way Blickschutzfilter verhindern das Einsehen Ihres Displays von zwei Seiten links/rech (10.20") (D70187)52,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dicota Die Secret 2-Way Blickschutzfilter verhindern das Einsehen Ihres Displays von zwei Seiten links/rech (10.20"), Notebook SchutzfolieSmartphones sind aufgrund des mobilen Arbeitens immer beliebter geworden. An öffentlichen Orten lassen sich die Daten auf dem Display nur schwer vor Blicken Dritter schützen. DICOTA hat die Lösung für Sie! Die Secret 2-Way ist eine hocheffektive Schutzfolie für Ihr Display, die persönliche und vertrauliche Daten vor neugierigen Blicken schützt. Dank einer Silikonschicht haftet die Folie vollflächig direkt auf Ihrem Display. Die Secret 2-Way Blickschutzfolie verhindert nicht nur ungewollte Blicke auf Ihr Display, sondern schützt auch gegen Kratzer. Hohe mechanische Belastbarkeit und leichte Entfernbarkeit sind weitere Merkmale dieses Produktes. Durch die 2-Wege Technologie ist das Display von zwei Seiten gegen Einsicht geschützt: links und rechts. Eine handliche und effektive Methode, den Blick auf Ihre Daten nur für Sie zu ermöglichen. Ideal für den Einsatz im Hotel.52,67 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beauftragte für IT-Sicherheit und Informationssicherheit, Fachbücher von Florian Deusch, Tobias EggendorferIT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Massnahmen zu machen. Allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs, die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Polizei Schufa einsehen?
Die Schufa ist eine Auskunftei, die Informationen über die Kreditwürdigkeit von Verbrauchern sammelt und speichert. Die Polizei hat in der Regel keinen direkten Zugriff auf die Daten der Schufa. Allerdings kann die Polizei unter bestimmten Umständen Informationen von der Schufa anfordern, wenn dies im Rahmen einer strafrechtlichen Ermittlung erforderlich ist. Es ist wichtig zu beachten, dass die Weitergabe von Daten an die Polizei strengen gesetzlichen Regelungen unterliegt und nur in bestimmten Fällen erfolgen darf. Letztendlich hängt es von den Umständen des Einzelfalls ab, ob die Polizei Zugriff auf Schufa-Daten erhält. **
-
Wer kann Krankenakte einsehen?
Wer kann Krankenakte einsehen? In der Regel haben nur medizinisches Fachpersonal wie Ärzte, Krankenschwestern und medizinisches Personal Zugriff auf Krankenakten. Dies dient dem Schutz der Privatsphäre und Vertraulichkeit der Patientendaten. Patienten selbst haben auch das Recht, ihre eigenen Krankenakten einzusehen und Kopien anzufordern. In einigen Fällen können auch andere autorisierte Personen wie Familienmitglieder oder Rechtsanwälte Zugriff auf die Krankenakte erhalten, jedoch nur mit Zustimmung des Patienten oder in bestimmten gesetzlich geregelten Situationen. Es ist wichtig, dass der Zugriff auf Krankenakten streng kontrolliert wird, um die Vertraulichkeit und Sicherheit der Patientendaten zu gewährleisten. **
-
Wer darf schuldnerverzeichnis einsehen?
Das Schuldnerverzeichnis ist eine öffentliche Datenbank, in der Informationen über Personen gespeichert sind, die zahlungsunfähig sind oder gegen die ein gerichtlicher Titel vorliegt. In Deutschland darf das Schuldnerverzeichnis von jedermann eingesehen werden, der ein berechtigtes Interesse nachweisen kann. Dazu gehören beispielsweise Gläubiger, Inkassounternehmen, Rechtsanwälte und auch Privatpersonen, die ein Interesse an der Bonität einer Person haben. Die Einsicht in das Schuldnerverzeichnis dient dazu, die Zahlungsfähigkeit einer Person zu überprüfen und sich vor möglichen Zahlungsausfällen zu schützen. Es ist jedoch wichtig zu beachten, dass die Daten im Schuldnerverzeichnis sensibel sind und der Datenschutz gewahrt werden muss. **
-
Wer darf Protokolle einsehen?
Wer darf Protokolle einsehen? Protokolle sollten in der Regel nur von autorisierten Personen eingesehen werden, die ein berechtigtes Interesse oder eine Zuständigkeit für die Informationen haben. Dies können beispielsweise Teammitglieder, Vorgesetzte oder externe Prüfer sein. Es ist wichtig, den Zugriff auf Protokolle zu kontrollieren, um die Vertraulichkeit und Integrität der Informationen zu gewährleisten. Darüber hinaus sollten Protokolle angemessen geschützt und sicher aufbewahrt werden, um unbefugten Zugriff zu verhindern. Es ist ratsam, klare Richtlinien und Verfahren für den Zugriff auf Protokolle festzulegen, um Missbrauch zu vermeiden. **

Wer darf Gehaltslisten einsehen?
Wer darf Gehaltslisten einsehen? Grundsätzlich dürfen nur autorisierte Personen wie Personalabteilung, Geschäftsleitung oder Buchhaltung Zugriff auf Gehaltslisten haben. Es ist wichtig, dass der Zugriff streng kontrolliert wird, um die Vertraulichkeit der Informationen zu gewährleisten. Unbefugte Mitarbeiter oder externe Personen sollten keinen Zugriff auf Gehaltslisten haben, um Datenschutzrichtlinien einzuhalten und mögliche Missbräuche zu verhindern. Es ist ratsam, klare Richtlinien und Sicherheitsmaßnahmen festzulegen, um sicherzustellen, dass Gehaltslisten nur von autorisierten Personen eingesehen werden können. **
Wer darf Krankenakten einsehen?
Wer darf Krankenakten einsehen? In der Regel haben nur medizinisches Personal und andere autorisierte Personen Zugriff auf Krankenakten. Dazu gehören Ärzte, Krankenschwestern, Therapeuten und Verwaltungsmitarbeiter im Gesundheitswesen. Patienten selbst haben auch das Recht, ihre eigenen Krankenakten einzusehen. Der Zugriff auf Krankenakten ist streng geregelt, um die Vertraulichkeit und den Datenschutz der Patienten zu gewährleisten. Unbefugte Personen dürfen keine Krankenakten einsehen, da dies gegen die geltenden Datenschutzbestimmungen verstößt. **
Top-Angebote
Produkte zum Begriff Einsehen:
-
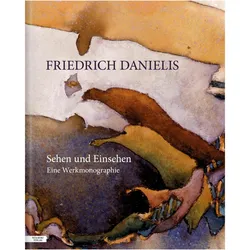
Friedrich Danielis — Sehen und Einsehen, Sachbücher von Friedrich DanielisDas Buch "Sehen und Einsehen" von Friedrich Danielis bietet einen tiefen Einblick in das Werk eines der herausragendsten Künstler der österreichischen Gegenwartskunst. Danielis, der zwischen Malerei und Zeichnung wechselt, präsentiert seine radikal abstrakten Werke, die sich durch eine bemerkenswerte Vielfalt an Techniken auszeichnen. Von Pastellen über Gouachen bis hin zu Aquarellen auf handgeschöpften Papieren und Eitempera-Malereien auf Leinwand, zeigt er eine Leidenschaft für die Kunst, die sich in seinen Bildzyklen und Serien widerspiegelt. Diese sind oft bedeutenden Malern und Musikern gewidmet, was seine intensive Auseinandersetzung mit Kunst- und Musikgeschichte unterstreicht. Das Buch ist nicht nur eine Hommage an Danielis' Schaffen, sondern auch eine Einladung, die Verbindung zwischen visueller und musikalischer Kunst zu erkunden.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kartellrechtliches Compliance-Risikomanagement, Fachbücher von Gregor SchottDie Bedeutung von kartellrechtlicher Compliance für Unternehmen ist ungebrochen, insbesondere vor dem Hintergrund der potenziell gravierenden Sanktionen bei Kartellverstössen. Gleichwohl stellt sich in der Praxis die Frage, wie die spezifischen Herausforderungen des Kartellrechts im Rahmen der etablierten Grundsätze von Compliance-Management-Systemen adressiert werden können. Die vorliegende Arbeit leitet daher ausgehend von den Compliance-Pflichten der Geschäftsleitung und den spezifischen kartellrechtlichen Risiken Anforderungen an das kartellrechtliche Compliance-Risikomanagement sowie Lösungsansätze für dessen praktische Umsetzung ab.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dicota Die Secret 2-Way Blickschutzfilter verhindern das Einsehen Ihres Displays von zwei Seiten links/rech (10.20") (D70187)Dicota Die Secret 2-Way Blickschutzfilter verhindern das Einsehen Ihres Displays von zwei Seiten links/rech (10.20") (D70187)52,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Können Bankmitarbeiter Kreditkartenabrechnungen einsehen?
Ja, Bankmitarbeiter haben normalerweise Zugriff auf die Kreditkartenabrechnungen ihrer Kunden. Dies geschieht jedoch in der Regel nur zu administrativen Zwecken oder um bei Fragen oder Problemen zu helfen. Der Zugriff auf diese Informationen unterliegt strengen Datenschutzbestimmungen und sollte nur von autorisierten Mitarbeitern erfolgen. **
-
Kann Polizei Schufa einsehen?
Die Schufa ist eine Auskunftei, die Informationen über die Kreditwürdigkeit von Verbrauchern sammelt und speichert. Die Polizei hat in der Regel keinen direkten Zugriff auf die Daten der Schufa. Allerdings kann die Polizei unter bestimmten Umständen Informationen von der Schufa anfordern, wenn dies im Rahmen einer strafrechtlichen Ermittlung erforderlich ist. Es ist wichtig zu beachten, dass die Weitergabe von Daten an die Polizei strengen gesetzlichen Regelungen unterliegt und nur in bestimmten Fällen erfolgen darf. Letztendlich hängt es von den Umständen des Einzelfalls ab, ob die Polizei Zugriff auf Schufa-Daten erhält. **
-
Wer kann Krankenakte einsehen?
Wer kann Krankenakte einsehen? In der Regel haben nur medizinisches Fachpersonal wie Ärzte, Krankenschwestern und medizinisches Personal Zugriff auf Krankenakten. Dies dient dem Schutz der Privatsphäre und Vertraulichkeit der Patientendaten. Patienten selbst haben auch das Recht, ihre eigenen Krankenakten einzusehen und Kopien anzufordern. In einigen Fällen können auch andere autorisierte Personen wie Familienmitglieder oder Rechtsanwälte Zugriff auf die Krankenakte erhalten, jedoch nur mit Zustimmung des Patienten oder in bestimmten gesetzlich geregelten Situationen. Es ist wichtig, dass der Zugriff auf Krankenakten streng kontrolliert wird, um die Vertraulichkeit und Sicherheit der Patientendaten zu gewährleisten. **
Ähnliche Suchbegriffe für Einsehen
-
Dicota Die Secret 2-Way Blickschutzfilter verhindern das Einsehen Ihres Displays von zwei Seiten links/rech (10.20"), Notebook SchutzfolieSmartphones sind aufgrund des mobilen Arbeitens immer beliebter geworden. An öffentlichen Orten lassen sich die Daten auf dem Display nur schwer vor Blicken Dritter schützen. DICOTA hat die Lösung für Sie! Die Secret 2-Way ist eine hocheffektive Schutzfolie für Ihr Display, die persönliche und vertrauliche Daten vor neugierigen Blicken schützt. Dank einer Silikonschicht haftet die Folie vollflächig direkt auf Ihrem Display. Die Secret 2-Way Blickschutzfolie verhindert nicht nur ungewollte Blicke auf Ihr Display, sondern schützt auch gegen Kratzer. Hohe mechanische Belastbarkeit und leichte Entfernbarkeit sind weitere Merkmale dieses Produktes. Durch die 2-Wege Technologie ist das Display von zwei Seiten gegen Einsicht geschützt: links und rechts. Eine handliche und effektive Methode, den Blick auf Ihre Daten nur für Sie zu ermöglichen. Ideal für den Einsatz im Hotel.52,67 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beauftragte für IT-Sicherheit und Informationssicherheit, Fachbücher von Florian Deusch, Tobias EggendorferIT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Massnahmen zu machen. Allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs, die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und IT-Grundschutz, Fachbücher von BSI Bundesamt für Sicherheit in der InformationstechnikVerantwortliche in Unternehmen und Behörden müssen dem Thema Informationssicherheit heute einen hohen Stellenwert beimessen. Komplexe IT-Strukturen und vielfältige Bedrohungen für Unternehmensnetze und Daten erfordern eine intensive Auseinandersetzung mit Fragen und Anforderungen rund um die Informationssicherheit. Lösungen bieten hier die Standards des Bundesamtes für Sicherheit in der Informationstechnik (BSI). Die überarbeiteten BSI-Standards enthalten Empfehlungen zu Methoden und Massnahmen, mit denen sich das Sicherheitsniveau einer Institution überprüfen lässt und Schwachstellen mit geeigneten Massnahmen behoben werden können. Das BSI greift dabei Themenbereiche auf, die von grundsätzlicher Bedeutung für die Informationssicherheit in Behörden oder Unternehmen sind und für die sich national oder international sinnvolle und zweckmässige Herangehensweisen etabliert haben. Mit der 3. Auflage.39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Risikomanagement und Biologische Sicherheit von Medizinprodukten, Fachbücher von Claudia Rampp, Anja RämischAm Beispiel der biologischen Bewertung und unter Einbeziehung der DIN EN ISO 10993-1 und DIN EN ISO 14971 kommt der Sicherheit von Medizinprodukten eine besondere Bedeutung zu: Nicht nur in Zeiten einer Pandemie kann Nachlässigkeit hier zu katastrophalen Schäden führen. Entsprechend streng sind die Anforderungen an das Risikomanagement und die Sicherheit in diesem Bereich. Geregelt werden diese Aspekte in erster Linie durch die Normen DIN EN ISO 14971 „Medizinprodukte - Anwendung des Risikomanagements auf Medizinprodukte“ und DIN EN ISO 10993-1 „Biologische Beurteilung von Medizinprodukten - Teil 1: Beurteilung und Prüfungen im Rahmen eines Risikomanagementsystems“. Die beiden Normen bilden die Grundlage für jedes Risikomanagement im medizinischen Bereich. Der vorliegende Kommentar erläutert die Hintergründe und insbesondere die Anwendung der Normen in der Praxis. Er versteht sich als praktischer Leitfaden und hilfreiche Übersicht zum Thema. Zu den behandelten Punkten gehören unter anderem: Darstellung eines Risikomanagementsystems unter Berücksichtigung der Besonderheiten im medizinischen Bereich, biologische Sicherheitsprüfung nach DIN EN ISO 10993-1 – Prinzipien und Vorgehen, weiterführende Normen aus dem Themenfeld. Das Buch richtet sich an: Verantwortliche für das Risikomanagement in medizinischen Einrichtungen, Herstellerfirmen von Medizinprodukten, Zulieferbetriebe, Prüfstellen und Sachverständige.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer darf schuldnerverzeichnis einsehen?
Das Schuldnerverzeichnis ist eine öffentliche Datenbank, in der Informationen über Personen gespeichert sind, die zahlungsunfähig sind oder gegen die ein gerichtlicher Titel vorliegt. In Deutschland darf das Schuldnerverzeichnis von jedermann eingesehen werden, der ein berechtigtes Interesse nachweisen kann. Dazu gehören beispielsweise Gläubiger, Inkassounternehmen, Rechtsanwälte und auch Privatpersonen, die ein Interesse an der Bonität einer Person haben. Die Einsicht in das Schuldnerverzeichnis dient dazu, die Zahlungsfähigkeit einer Person zu überprüfen und sich vor möglichen Zahlungsausfällen zu schützen. Es ist jedoch wichtig zu beachten, dass die Daten im Schuldnerverzeichnis sensibel sind und der Datenschutz gewahrt werden muss. **
-
Wer darf Protokolle einsehen?
Wer darf Protokolle einsehen? Protokolle sollten in der Regel nur von autorisierten Personen eingesehen werden, die ein berechtigtes Interesse oder eine Zuständigkeit für die Informationen haben. Dies können beispielsweise Teammitglieder, Vorgesetzte oder externe Prüfer sein. Es ist wichtig, den Zugriff auf Protokolle zu kontrollieren, um die Vertraulichkeit und Integrität der Informationen zu gewährleisten. Darüber hinaus sollten Protokolle angemessen geschützt und sicher aufbewahrt werden, um unbefugten Zugriff zu verhindern. Es ist ratsam, klare Richtlinien und Verfahren für den Zugriff auf Protokolle festzulegen, um Missbrauch zu vermeiden. **
-
Wer darf Gehaltslisten einsehen?
Wer darf Gehaltslisten einsehen? Grundsätzlich dürfen nur autorisierte Personen wie Personalabteilung, Geschäftsleitung oder Buchhaltung Zugriff auf Gehaltslisten haben. Es ist wichtig, dass der Zugriff streng kontrolliert wird, um die Vertraulichkeit der Informationen zu gewährleisten. Unbefugte Mitarbeiter oder externe Personen sollten keinen Zugriff auf Gehaltslisten haben, um Datenschutzrichtlinien einzuhalten und mögliche Missbräuche zu verhindern. Es ist ratsam, klare Richtlinien und Sicherheitsmaßnahmen festzulegen, um sicherzustellen, dass Gehaltslisten nur von autorisierten Personen eingesehen werden können. **
-
Wer darf Krankenakten einsehen?
Wer darf Krankenakten einsehen? In der Regel haben nur medizinisches Personal und andere autorisierte Personen Zugriff auf Krankenakten. Dazu gehören Ärzte, Krankenschwestern, Therapeuten und Verwaltungsmitarbeiter im Gesundheitswesen. Patienten selbst haben auch das Recht, ihre eigenen Krankenakten einzusehen. Der Zugriff auf Krankenakten ist streng geregelt, um die Vertraulichkeit und den Datenschutz der Patienten zu gewährleisten. Unbefugte Personen dürfen keine Krankenakten einsehen, da dies gegen die geltenden Datenschutzbestimmungen verstößt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.