Domain iso-17799.de kaufen?
Wir ziehen mit dem Projekt
iso-17799.de um.
Sind Sie am Kauf der Domain
iso-17799.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain iso-17799.de kaufen?
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
Welche Rolle spielen Kontrollen in der Unternehmensführung und wie können sie zur Gewährleistung von Effizienz, Compliance und Risikomanagement beitragen?
Kontrollen spielen eine entscheidende Rolle in der Unternehmensführung, da sie sicherstellen, dass die Prozesse und Aktivitäten im Unternehmen effizient und wirksam sind. Sie tragen zur Gewährleistung von Effizienz bei, indem sie sicherstellen, dass Ressourcen optimal genutzt werden und Prozesse reibungslos ablaufen. Darüber hinaus helfen Kontrollen dabei, die Einhaltung von Gesetzen und Vorschriften (Compliance) sicherzustellen und das Risikomanagement zu unterstützen, indem potenzielle Risiken frühzeitig erkannt und minimiert werden. Durch die Implementierung von Kontrollen können Unternehmen ihre Leistung verbessern, rechtliche Risiken minimieren und langfristigen Erfolg sicherstellen. **
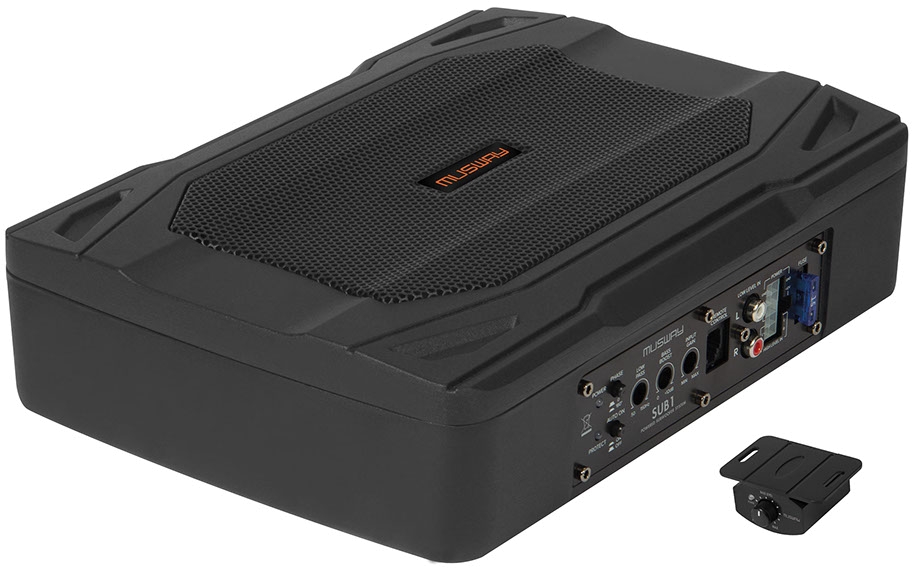
Ähnliche Suchbegriffe für Musway-SUB1
Top-Angebote
Produkte zum Begriff Musway-SUB1:
-
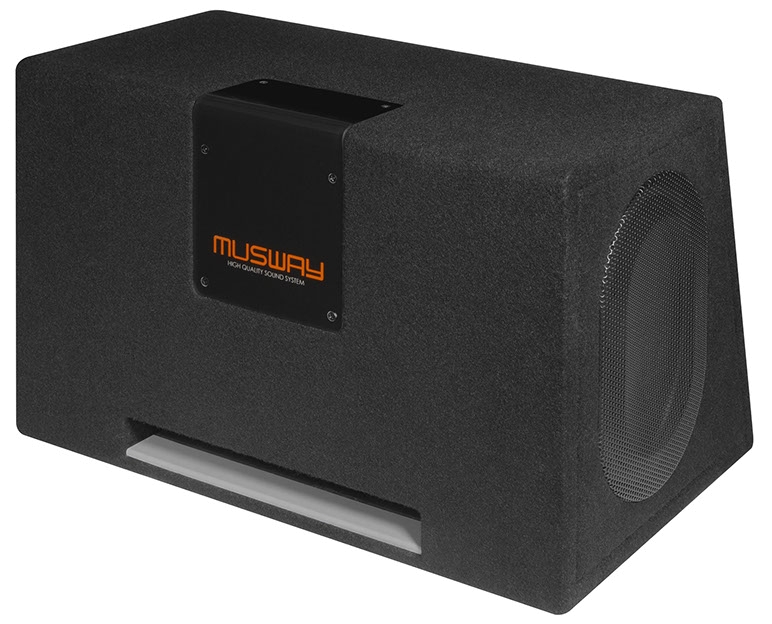
Musway MT269QMT269Q, DUAL-BASSREFLEX-SYSTEM MIT ZWEI 15 x 23 CM (6 x 9?) SUBWOOFERN, 400 Watt RMS, 800 Watt max., Impedanz 2 + 2 Ohm, Stabile Lochblechgitter als Subwoofer-Schutz, QUICK CONNECT Anschlussbuchse, Abmessungen: 55 x 33,5 x 32/25 cm299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deusch, Florian: Beauftragte für IT-Sicherheit und InformationssicherheitBeauftragte für IT-Sicherheit und Informationssicherheit , IT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Maßnahmen zu machen; allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs; die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet. , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240220, Produktform: Kartoniert, Titel der Reihe: Schriftenreihe Kommunikation und Recht##, Autoren: Deusch, Florian~Eggendorfer, Tobias, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 310, Keyword: IT-Recht; Informationssicherheits-Recht; Chief Information Security Officer (CISO); IT-Sicherheitsbeauftragte (ITSiBe); Informationssicherheitsbeauftragte (ISB), Fachschema: Medienrecht~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XIX, Seitenanzahl: 310, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Länge: 209, Breite: 148, Höhe: 19, Gewicht: 488, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann ein Unternehmen sicherstellen, dass interne Kontrollen und Prozesse effektiv sind und Compliance-Richtlinien eingehalten werden?
Ein Unternehmen kann sicherstellen, dass interne Kontrollen und Prozesse effektiv sind, indem es klare Richtlinien und Verantwortlichkeiten festlegt, regelmäßige Überprüfungen durchführt und Schulungen für Mitarbeiter anbietet. Die Einhaltung von Compliance-Richtlinien kann durch die Implementierung eines Whistleblower-Programms, die regelmäßige Überprüfung von Geschäftspraktiken und die Zusammenarbeit mit externen Prüfern gewährleistet werden. Die kontinuierliche Überwachung, Kommunikation und Anpassung der internen Kontrollen und Prozesse sind entscheidend, um sicherzustellen, dass das Unternehmen den gesetzlichen Anforderungen entspricht und Risiken minimiert. **
-
Wie werden Audit-Verfahren in Unternehmen eingesetzt, um die Einhaltung von Standards und Richtlinien zu überprüfen? Welche Schritte sind dabei typischerweise in einem Audit-Verfahren enthalten?
Audit-Verfahren werden in Unternehmen eingesetzt, um die Einhaltung von Standards und Richtlinien zu überprüfen, indem interne oder externe Prüfer die Prozesse, Dokumente und Maßnahmen des Unternehmens analysieren. Typische Schritte in einem Audit-Verfahren sind die Planung des Audits, die Durchführung von Interviews und Prüfungen, die Bewertung der Ergebnisse und die Erstellung eines Abschlussberichts mit Empfehlungen zur Verbesserung. Nach Abschluss des Audits werden Maßnahmen zur Umsetzung der Empfehlungen ergriffen, um die Einhaltung der Standards sicherzustellen. **
-
Was sind die grundlegenden Compliance-Richtlinien, die Unternehmen befolgen müssen, um gesetzliche Vorschriften und ethische Standards einzuhalten?
Unternehmen müssen interne Richtlinien und Verfahren implementieren, um Gesetze und Vorschriften einzuhalten. Dazu gehört die Schulung der Mitarbeiter, die Einrichtung eines Compliance-Programms und die regelmäßige Überwachung und Bewertung der Einhaltung. Unternehmen müssen auch ethische Standards festlegen und sicherstellen, dass alle Geschäftsaktivitäten diesen Standards entsprechen. **
-
Welche Maßnahmen werden bei einem Audit durchgeführt, um die Einhaltung von Standards und Richtlinien in einem Unternehmen zu überprüfen?
Bei einem Audit werden Dokumente und Aufzeichnungen überprüft, um sicherzustellen, dass die Standards und Richtlinien eingehalten werden. Es werden Interviews mit Mitarbeitern geführt, um zu überprüfen, ob die Prozesse korrekt umgesetzt werden. Außerdem werden vor Ort Inspektionen durchgeführt, um die tatsächliche Umsetzung der Standards zu überprüfen. **

Wie kann ein Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit eingesetzt werden, um die Integrität und Nachvollziehbarkeit von Datenänderungen in elektronischen Systemen zu gewährleisten?
Ein Audit-Trail kann in den Bereichen Datenschutz, Compliance und Informationssicherheit eingesetzt werden, um sicherzustellen, dass alle Datenänderungen in elektronischen Systemen nachvollziehbar sind. Durch die Aufzeichnung von Benutzeraktivitäten und Datenänderungen können Unternehmen die Integrität ihrer Daten gewährleisten und sicherstellen, dass keine unbefugten oder unerwünschten Änderungen vorgenommen werden. Darüber hinaus ermöglicht ein Audit-Trail die Identifizierung von Sicherheitsvorfällen und die Einhaltung gesetzlicher Vorschriften, indem er eine lückenlose Dokumentation aller relevanten Aktivitäten bereitstellt. Durch die regelmäßige Überprüfung und Analyse des Audit-Trails können Unternehmen potenzielle Risiken und Schwachstellen identifizieren und proaktiv Maßnahmen zur Verbesser **
Welche Prozesse und Richtlinien sind in Ihrem Unternehmen implementiert, um interne Kontrollen und Compliance sicherzustellen? Wie werden diese Maßnahmen regelmäßig überprüft und aktualisiert?
In unserem Unternehmen sind interne Kontrollen und Compliance-Richtlinien durch ein internes Kontrollsystem festgelegt. Diese umfassen regelmäßige Überprüfungen, Schulungen für Mitarbeiter und die Einhaltung von gesetzlichen Vorschriften. Die Maßnahmen werden jährlich von einem unabhängigen Prüfer überprüft und bei Bedarf aktualisiert. **
Top-Angebote
Produkte zum Begriff Musway-SUB1:
-
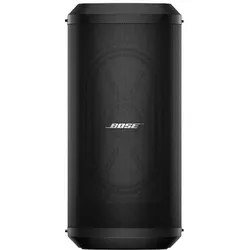
Bose Aktives Sub1 BassmodulBose Aktives Sub1 Bassmodul Der tragbare aktive Sub1 Subwoofer lässt sich mit praktisch allen tragbaren PA-Systemen kombinieren und liefert einen Tieffrequenzgang bis zu 40Hz Der einzigartige 7×:13-High-Excursion-RaceTrack-Treiber ist in einem ultraschlanken Gehäuse untergebracht und hält mit einem herkömmlichen runden Woofer mit, jedoch ohne die unhandliche Größe So gewinnen Sie mehr Raum im Fahrzeug und auf der Bühne Im Vergleich zum Sub2 Subwoofer ist der Sub1 die kompaktere Option für das Bose L1 Pro32 System, in das sich der Subwoofer nahtlos über ein einziges Kabel am SubMatch Anschluss einfügt Sie können mehrere Sub1 Subwoofer aufeinanderstellen und den Tieffrequenzgang damit noch verstärken– oder auch den Cardioid-Modus mit gerichtetem Bass nutzen Mit dem Sub1 erhalten Sie einen Subwoofer, der Sie praktisch überallhin begleitet und Ihren Sound mühelos unterstützt Features: Kraftvoller Bass für Ihr tragbares PA-Systemmit einem Tieffrequenzgang bis zu 40Hz Ganz bequem vom Fahrzeug zum Veranstaltungsort dank des schlanken Designsmit einem einzigartigen 7×:13-High-Excursion-RaceTrack-Treiber: Leistung wie bei einem herkömmlichen runden Woofer, doch mit kleinerer Standfläche Stellen Sie mehrere Sub1 Subwoofer aufeinander, um einen noch kraftvolleren Bass zu erzielen, oder nutzen Sie den Cardioid-Modus, der die Basswiedergabe konzentriert nach vorne richtet und Rückkopplungen vermindert Nahtlose Kombination mit dem Bose L1 Pro32 Portable Line Arrayüber den proprietären SubMatch Anschluss, der sowohl die Stromversorgung als auch die Audioübertragung übernimmt Kopplung mit anderen Aktivlautsprechernüber einen Line-Eingang und -Ausgang mit einstellbaren Frequenzweichenmodi sowie eine integrierte Gewindehalterung für die Bose S1 Pro PA und vieles mehr Technische Daten: 480W sub SUB1: 530 ×:250 ×:530cm829,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Musway MT269QMT269Q, DUAL-BASSREFLEX-SYSTEM MIT ZWEI 15 x 23 CM (6 x 9?) SUBWOOFERN, 400 Watt RMS, 800 Watt max., Impedanz 2 + 2 Ohm, Stabile Lochblechgitter als Subwoofer-Schutz, QUICK CONNECT Anschlussbuchse, Abmessungen: 55 x 33,5 x 32/25 cm299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Welche Rolle spielen Kontrollen in der Unternehmensführung und wie können sie zur Gewährleistung von Effizienz, Compliance und Risikomanagement beitragen?
Kontrollen spielen eine entscheidende Rolle in der Unternehmensführung, da sie sicherstellen, dass die Prozesse und Aktivitäten im Unternehmen effizient und wirksam sind. Sie tragen zur Gewährleistung von Effizienz bei, indem sie sicherstellen, dass Ressourcen optimal genutzt werden und Prozesse reibungslos ablaufen. Darüber hinaus helfen Kontrollen dabei, die Einhaltung von Gesetzen und Vorschriften (Compliance) sicherzustellen und das Risikomanagement zu unterstützen, indem potenzielle Risiken frühzeitig erkannt und minimiert werden. Durch die Implementierung von Kontrollen können Unternehmen ihre Leistung verbessern, rechtliche Risiken minimieren und langfristigen Erfolg sicherstellen. **
-
Wie kann ein Unternehmen sicherstellen, dass interne Kontrollen und Prozesse effektiv sind und Compliance-Richtlinien eingehalten werden?
Ein Unternehmen kann sicherstellen, dass interne Kontrollen und Prozesse effektiv sind, indem es klare Richtlinien und Verantwortlichkeiten festlegt, regelmäßige Überprüfungen durchführt und Schulungen für Mitarbeiter anbietet. Die Einhaltung von Compliance-Richtlinien kann durch die Implementierung eines Whistleblower-Programms, die regelmäßige Überprüfung von Geschäftspraktiken und die Zusammenarbeit mit externen Prüfern gewährleistet werden. Die kontinuierliche Überwachung, Kommunikation und Anpassung der internen Kontrollen und Prozesse sind entscheidend, um sicherzustellen, dass das Unternehmen den gesetzlichen Anforderungen entspricht und Risiken minimiert. **
-
Wie werden Audit-Verfahren in Unternehmen eingesetzt, um die Einhaltung von Standards und Richtlinien zu überprüfen? Welche Schritte sind dabei typischerweise in einem Audit-Verfahren enthalten?
Audit-Verfahren werden in Unternehmen eingesetzt, um die Einhaltung von Standards und Richtlinien zu überprüfen, indem interne oder externe Prüfer die Prozesse, Dokumente und Maßnahmen des Unternehmens analysieren. Typische Schritte in einem Audit-Verfahren sind die Planung des Audits, die Durchführung von Interviews und Prüfungen, die Bewertung der Ergebnisse und die Erstellung eines Abschlussberichts mit Empfehlungen zur Verbesserung. Nach Abschluss des Audits werden Maßnahmen zur Umsetzung der Empfehlungen ergriffen, um die Einhaltung der Standards sicherzustellen. **
Ähnliche Suchbegriffe für Musway-SUB1
-
Deusch, Florian: Beauftragte für IT-Sicherheit und InformationssicherheitBeauftragte für IT-Sicherheit und Informationssicherheit , IT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Maßnahmen zu machen; allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs; die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet. , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240220, Produktform: Kartoniert, Titel der Reihe: Schriftenreihe Kommunikation und Recht##, Autoren: Deusch, Florian~Eggendorfer, Tobias, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 310, Keyword: IT-Recht; Informationssicherheits-Recht; Chief Information Security Officer (CISO); IT-Sicherheitsbeauftragte (ITSiBe); Informationssicherheitsbeauftragte (ISB), Fachschema: Medienrecht~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XIX, Seitenanzahl: 310, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Länge: 209, Breite: 148, Höhe: 19, Gewicht: 488, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Compliance-Richtlinien, die Unternehmen befolgen müssen, um gesetzliche Vorschriften und ethische Standards einzuhalten?
Unternehmen müssen interne Richtlinien und Verfahren implementieren, um Gesetze und Vorschriften einzuhalten. Dazu gehört die Schulung der Mitarbeiter, die Einrichtung eines Compliance-Programms und die regelmäßige Überwachung und Bewertung der Einhaltung. Unternehmen müssen auch ethische Standards festlegen und sicherstellen, dass alle Geschäftsaktivitäten diesen Standards entsprechen. **
-
Welche Maßnahmen werden bei einem Audit durchgeführt, um die Einhaltung von Standards und Richtlinien in einem Unternehmen zu überprüfen?
Bei einem Audit werden Dokumente und Aufzeichnungen überprüft, um sicherzustellen, dass die Standards und Richtlinien eingehalten werden. Es werden Interviews mit Mitarbeitern geführt, um zu überprüfen, ob die Prozesse korrekt umgesetzt werden. Außerdem werden vor Ort Inspektionen durchgeführt, um die tatsächliche Umsetzung der Standards zu überprüfen. **
-
Wie kann ein Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit eingesetzt werden, um die Integrität und Nachvollziehbarkeit von Datenänderungen in elektronischen Systemen zu gewährleisten?
Ein Audit-Trail kann in den Bereichen Datenschutz, Compliance und Informationssicherheit eingesetzt werden, um sicherzustellen, dass alle Datenänderungen in elektronischen Systemen nachvollziehbar sind. Durch die Aufzeichnung von Benutzeraktivitäten und Datenänderungen können Unternehmen die Integrität ihrer Daten gewährleisten und sicherstellen, dass keine unbefugten oder unerwünschten Änderungen vorgenommen werden. Darüber hinaus ermöglicht ein Audit-Trail die Identifizierung von Sicherheitsvorfällen und die Einhaltung gesetzlicher Vorschriften, indem er eine lückenlose Dokumentation aller relevanten Aktivitäten bereitstellt. Durch die regelmäßige Überprüfung und Analyse des Audit-Trails können Unternehmen potenzielle Risiken und Schwachstellen identifizieren und proaktiv Maßnahmen zur Verbesser **
-
Welche Prozesse und Richtlinien sind in Ihrem Unternehmen implementiert, um interne Kontrollen und Compliance sicherzustellen? Wie werden diese Maßnahmen regelmäßig überprüft und aktualisiert?
In unserem Unternehmen sind interne Kontrollen und Compliance-Richtlinien durch ein internes Kontrollsystem festgelegt. Diese umfassen regelmäßige Überprüfungen, Schulungen für Mitarbeiter und die Einhaltung von gesetzlichen Vorschriften. Die Maßnahmen werden jährlich von einem unabhängigen Prüfer überprüft und bei Bedarf aktualisiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.