Domain iso-17799.de kaufen?
Wir ziehen mit dem Projekt
iso-17799.de um.
Sind Sie am Kauf der Domain
iso-17799.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain iso-17799.de kaufen?
Wie können Unternehmen sicherstellen, dass ihre internen Prozesse und Systeme den erforderlichen Standards und Richtlinien entsprechen?
Unternehmen können sicherstellen, dass ihre internen Prozesse und Systeme den erforderlichen Standards entsprechen, indem sie regelmäßige Audits durchführen, um mögliche Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie Schulungen für Mitarbeiter anbieten, um sicherzustellen, dass diese die Richtlinien verstehen und einhalten. Die Implementierung von Compliance-Software kann auch helfen, die Einhaltung der Standards zu überwachen und zu gewährleisten. **
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Um diese Schwachstellen zu beheben, können Organisationen Patches und Updates installieren, Sicherheitsrichtlinien implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Organisationen können proaktiv vorgehen, indem sie eine umfassende Sicherheitsstrategie entwickeln, die regelmäßige Überprüfungen und Tests beinhaltet, um potenzielle Schwachstellen frühzeitig zu erkennen. Darüber hinaus sollten sie sicherstellen, dass ihre Mitarbeiter über die neuesten Sicherheitspraktiken informiert sind und dass ihre Systeme ständig auf dem neuesten Stand gehalten werden. Durch die Implementierung von Sicher **

Ähnliche Suchbegriffe für Systeme
Top-Angebote
Produkte zum Begriff Systeme:
-
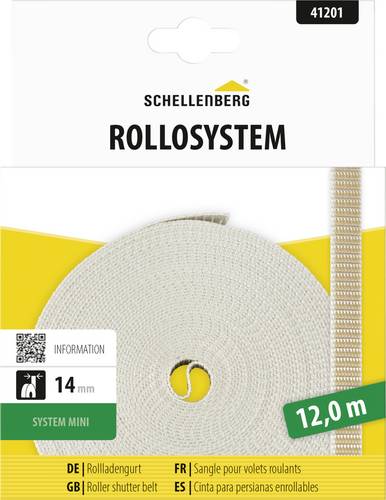
Schellenberg 41202 Rolladen-SystemeDer Rollladengurt eignet sich für die Bedienung eines Rollladens mit manuellem oder elektrischen Aufputz- oder Unterputz-Gurtwickler. Das Gurtband ist mit einer Breite von 14 mm für das Rollladensystem Mini ausgelegt. Es besteht aus einem strapazierfähigen und abriebfesten Gewebe mit verstärkten Webkanten. Mit einer Länge von 12 m ist das Gurtband ideal für eine Renovierung oder als Ersatz-Gurtband. Schellenberg Tipp: Um die benötigte Länge eines Gurtbandes zu berechnen, multiplizieren Sie einfach die Höhe des Fensters mit dem Faktor 2,5.5,89 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Schellenberg 46002 Rolladen-SystemeDer Rollladengurt eignet sich für die Bedienung eines Rollladens mit manuellem oder elektrischen Aufputz- oder Unterputz-Gurtwickler. Das Gurtband ist mit einer Breite von 14 mm für das Rollladensystem Mini ausgelegt. Es besteht aus einem strapazierfähigen und abriebfesten Gewebe mit verstärkten Webkanten. Mit einer Länge von 6 m ist das Gurtband ideal für eine Renovierung oder als Ersatz-Gurtband. Schellenberg Tipp: Um die benötigte Länge eines Gurtbandes zu berechnen, multiplizieren Sie einfach die Höhe des Fensters mit dem Faktor 2,5.4,29 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
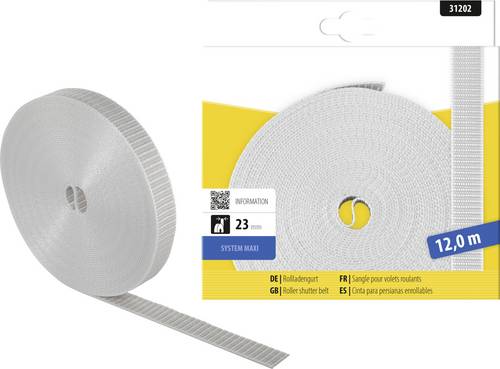
Schellenberg 31202 Rolladen-SystemeDer Rollladengurt eignet sich für die Bedienung eines Rollladens mit manuellem oder elektrischen Aufputz- oder Unterputz-Gurtwickler. Das Gurtband ist mit einer Breite von 23 mm für das Rollladensystem Maxi ausgelegt. Es besteht aus einem strapazierfähigen und abriebfesten Gewebe mit verstärkten Webkanten. Mit einer Länge von 12 m ist das Gurtband ideal für eine Renovierung oder als Ersatz-Gurtband. Schellenberg Tipp: Um die benötigte Länge eines Gurtbandes zu berechnen, multiplizieren Sie einfach die Höhe des Fensters mit dem Faktor 2,5.6,59 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv angehen, indem sie Sicherheitsrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen, Sicherheitslücken patchen und Sicherheitslösungen wie Firewalls und Antivirensoftware implementieren. Durch proaktive Maßnahmen können Organisationen ihre Systeme und Daten besser schützen und das Risiko von Sicherheitsverletzungen minimieren. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv beheben, indem sie Sicherheits-Patches und Updates installieren, Sicherheitsrichtlinien und -verfahren implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Darüber hinaus können Organisationen proaktiv Schwachstellen angehen, indem sie eine Kultur der Sicherheit fördern, regelmäßige Risikobewertungen durchführen und auf dem neuesten Stand der Sicherheitstechnologien und -praktiken bleiben. **
-
Was sind die häufigsten Arten von Schwachstellen, die in der Informationssicherheit auftreten können, und wie können Organisationen diese Schwachstellen identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind unzureichende Zugriffskontrollen, unsichere Konfigurationen, fehlerhafte Software und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitsrichtlinien implementieren, Software regelmäßig aktualisieren, Mitarbeiter schulen und Sicherheitslücken umgehend patchen. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten effektiv schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Was sind die gängigsten Schwachstellen in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die gängigsten Schwachstellen in der Informationssicherheit sind unzureichende Passwortsicherheit, fehlende Software-Updates, ungeschützte Netzwerke und mangelnde Schulung der Mitarbeiter in Sicherheitspraktiken. Organisationen können diese Schwachstellen identifizieren, indem sie regelmäßige Sicherheitsaudits durchführen, Schwachstellen-Scans verwenden und Sicherheitsrichtlinien implementieren. Um diese Schwachstellen zu beheben, sollten Organisationen starke Passwortrichtlinien implementieren, regelmäßige Software-Updates durchführen, Firewalls und Verschlüsselung verwenden und Schulungen zur Sensibilisierung der Mitarbeiter für Sicherheitsrisiken anbieten. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten besser schützen. **
Was sind die gängigsten Schwachstellen in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die gängigsten Schwachstellen in der Informationssicherheit sind unzureichende Passwortsicherheit, fehlende Software-Updates, ungeschützte Netzwerke und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitspraktiken. Organisationen können diese Schwachstellen identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese Schwachstellen zu beheben, sollten Organisationen starke Passwortrichtlinien implementieren, regelmäßige Software-Updates durchführen, Firewalls und Verschlüsselung verwenden und Schulungen zur Sensibilisierung der Mitarbeiter für Sicherheitsrisiken anbieten. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten besser schützen und das Risiko von Sicherheitsverletzungen minimieren. **
Top-Angebote
Produkte zum Begriff Systeme:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schellenberg 41202 Rolladen-SystemeDer Rollladengurt eignet sich für die Bedienung eines Rollladens mit manuellem oder elektrischen Aufputz- oder Unterputz-Gurtwickler. Das Gurtband ist mit einer Breite von 14 mm für das Rollladensystem Mini ausgelegt. Es besteht aus einem strapazierfähigen und abriebfesten Gewebe mit verstärkten Webkanten. Mit einer Länge von 12 m ist das Gurtband ideal für eine Renovierung oder als Ersatz-Gurtband. Schellenberg Tipp: Um die benötigte Länge eines Gurtbandes zu berechnen, multiplizieren Sie einfach die Höhe des Fensters mit dem Faktor 2,5.5,89 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen sicherstellen, dass ihre internen Prozesse und Systeme den erforderlichen Standards und Richtlinien entsprechen?
Unternehmen können sicherstellen, dass ihre internen Prozesse und Systeme den erforderlichen Standards entsprechen, indem sie regelmäßige Audits durchführen, um mögliche Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie Schulungen für Mitarbeiter anbieten, um sicherzustellen, dass diese die Richtlinien verstehen und einhalten. Die Implementierung von Compliance-Software kann auch helfen, die Einhaltung der Standards zu überwachen und zu gewährleisten. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Um diese Schwachstellen zu beheben, können Organisationen Patches und Updates installieren, Sicherheitsrichtlinien implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Organisationen können proaktiv vorgehen, indem sie eine umfassende Sicherheitsstrategie entwickeln, die regelmäßige Überprüfungen und Tests beinhaltet, um potenzielle Schwachstellen frühzeitig zu erkennen. Darüber hinaus sollten sie sicherstellen, dass ihre Mitarbeiter über die neuesten Sicherheitspraktiken informiert sind und dass ihre Systeme ständig auf dem neuesten Stand gehalten werden. Durch die Implementierung von Sicher **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv angehen, indem sie Sicherheitsrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen, Sicherheitslücken patchen und Sicherheitslösungen wie Firewalls und Antivirensoftware implementieren. Durch proaktive Maßnahmen können Organisationen ihre Systeme und Daten besser schützen und das Risiko von Sicherheitsverletzungen minimieren. **
Ähnliche Suchbegriffe für Systeme
-
Schellenberg 46002 Rolladen-SystemeDer Rollladengurt eignet sich für die Bedienung eines Rollladens mit manuellem oder elektrischen Aufputz- oder Unterputz-Gurtwickler. Das Gurtband ist mit einer Breite von 14 mm für das Rollladensystem Mini ausgelegt. Es besteht aus einem strapazierfähigen und abriebfesten Gewebe mit verstärkten Webkanten. Mit einer Länge von 6 m ist das Gurtband ideal für eine Renovierung oder als Ersatz-Gurtband. Schellenberg Tipp: Um die benötigte Länge eines Gurtbandes zu berechnen, multiplizieren Sie einfach die Höhe des Fensters mit dem Faktor 2,5.4,29 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Schellenberg 31202 Rolladen-SystemeDer Rollladengurt eignet sich für die Bedienung eines Rollladens mit manuellem oder elektrischen Aufputz- oder Unterputz-Gurtwickler. Das Gurtband ist mit einer Breite von 23 mm für das Rollladensystem Maxi ausgelegt. Es besteht aus einem strapazierfähigen und abriebfesten Gewebe mit verstärkten Webkanten. Mit einer Länge von 12 m ist das Gurtband ideal für eine Renovierung oder als Ersatz-Gurtband. Schellenberg Tipp: Um die benötigte Länge eines Gurtbandes zu berechnen, multiplizieren Sie einfach die Höhe des Fensters mit dem Faktor 2,5.6,59 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deusch, Florian: Beauftragte für IT-Sicherheit und InformationssicherheitBeauftragte für IT-Sicherheit und Informationssicherheit , IT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Maßnahmen zu machen; allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs; die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet. , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240220, Produktform: Kartoniert, Titel der Reihe: Schriftenreihe Kommunikation und Recht##, Autoren: Deusch, Florian~Eggendorfer, Tobias, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 310, Keyword: IT-Recht; Informationssicherheits-Recht; Chief Information Security Officer (CISO); IT-Sicherheitsbeauftragte (ITSiBe); Informationssicherheitsbeauftragte (ISB), Fachschema: Medienrecht~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XIX, Seitenanzahl: 310, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Länge: 209, Breite: 148, Höhe: 19, Gewicht: 488, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv beheben, indem sie Sicherheits-Patches und Updates installieren, Sicherheitsrichtlinien und -verfahren implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Darüber hinaus können Organisationen proaktiv Schwachstellen angehen, indem sie eine Kultur der Sicherheit fördern, regelmäßige Risikobewertungen durchführen und auf dem neuesten Stand der Sicherheitstechnologien und -praktiken bleiben. **
-
Was sind die häufigsten Arten von Schwachstellen, die in der Informationssicherheit auftreten können, und wie können Organisationen diese Schwachstellen identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind unzureichende Zugriffskontrollen, unsichere Konfigurationen, fehlerhafte Software und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitsrichtlinien implementieren, Software regelmäßig aktualisieren, Mitarbeiter schulen und Sicherheitslücken umgehend patchen. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten effektiv schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die gängigsten Schwachstellen in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die gängigsten Schwachstellen in der Informationssicherheit sind unzureichende Passwortsicherheit, fehlende Software-Updates, ungeschützte Netzwerke und mangelnde Schulung der Mitarbeiter in Sicherheitspraktiken. Organisationen können diese Schwachstellen identifizieren, indem sie regelmäßige Sicherheitsaudits durchführen, Schwachstellen-Scans verwenden und Sicherheitsrichtlinien implementieren. Um diese Schwachstellen zu beheben, sollten Organisationen starke Passwortrichtlinien implementieren, regelmäßige Software-Updates durchführen, Firewalls und Verschlüsselung verwenden und Schulungen zur Sensibilisierung der Mitarbeiter für Sicherheitsrisiken anbieten. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten besser schützen. **
-
Was sind die gängigsten Schwachstellen in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die gängigsten Schwachstellen in der Informationssicherheit sind unzureichende Passwortsicherheit, fehlende Software-Updates, ungeschützte Netzwerke und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitspraktiken. Organisationen können diese Schwachstellen identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese Schwachstellen zu beheben, sollten Organisationen starke Passwortrichtlinien implementieren, regelmäßige Software-Updates durchführen, Firewalls und Verschlüsselung verwenden und Schulungen zur Sensibilisierung der Mitarbeiter für Sicherheitsrisiken anbieten. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten besser schützen und das Risiko von Sicherheitsverletzungen minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.