Domain iso-17799.de kaufen?
Wir ziehen mit dem Projekt
iso-17799.de um.
Sind Sie am Kauf der Domain
iso-17799.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain iso-17799.de kaufen?
Was sind die gängigen Übertragungsgeschwindigkeiten und Anschlussarten des USB-Standards?
Die gängigen Übertragungsgeschwindigkeiten des USB-Standards sind 480 Mbps für USB 2.0, 5 Gbps für USB 3.0 und 10 Gbps für USB 3.1. Die Anschlussarten umfassen USB-A, USB-B, USB-C und Micro-USB. Jede Anschlussart hat spezifische Merkmale und Verwendungszwecke. **
Sind langsame USB-Übertragungsgeschwindigkeiten normal?
Langsame USB-Übertragungsgeschwindigkeiten können verschiedene Ursachen haben. Es könnte an einem veralteten oder defekten USB-Kabel liegen, an einem Problem mit dem USB-Anschluss des Computers oder an einer Überlastung des USB-Ports. Es ist ratsam, diese möglichen Ursachen zu überprüfen und gegebenenfalls das Kabel oder den Anschluss zu wechseln, um die Übertragungsgeschwindigkeit zu verbessern. **

Ähnliche Suchbegriffe für Übertragungsgeschwindigkeiten
Top-Angebote
Produkte zum Begriff Übertragungsgeschwindigkeiten:
-
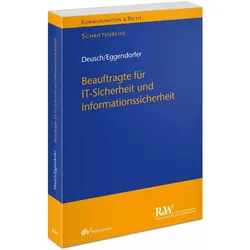
Beauftragte für IT-Sicherheit und Informationssicherheit, Fachbücher von Florian Deusch, Tobias EggendorferIT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Massnahmen zu machen. Allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs, die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und IT-Grundschutz, Fachbücher von BSI Bundesamt für Sicherheit in der InformationstechnikVerantwortliche in Unternehmen und Behörden müssen dem Thema Informationssicherheit heute einen hohen Stellenwert beimessen. Komplexe IT-Strukturen und vielfältige Bedrohungen für Unternehmensnetze und Daten erfordern eine intensive Auseinandersetzung mit Fragen und Anforderungen rund um die Informationssicherheit. Lösungen bieten hier die Standards des Bundesamtes für Sicherheit in der Informationstechnik (BSI). Die überarbeiteten BSI-Standards enthalten Empfehlungen zu Methoden und Massnahmen, mit denen sich das Sicherheitsniveau einer Institution überprüfen lässt und Schwachstellen mit geeigneten Massnahmen behoben werden können. Das BSI greift dabei Themenbereiche auf, die von grundsätzlicher Bedeutung für die Informationssicherheit in Behörden oder Unternehmen sind und für die sich national oder international sinnvolle und zweckmässige Herangehensweisen etabliert haben. Mit der 3. Auflage.39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
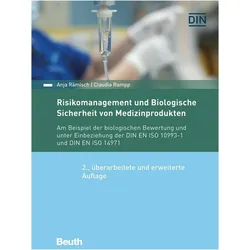
Risikomanagement und Biologische Sicherheit von Medizinprodukten, Fachbücher von Claudia Rampp, Anja RämischAm Beispiel der biologischen Bewertung und unter Einbeziehung der DIN EN ISO 10993-1 und DIN EN ISO 14971 kommt der Sicherheit von Medizinprodukten eine besondere Bedeutung zu: Nicht nur in Zeiten einer Pandemie kann Nachlässigkeit hier zu katastrophalen Schäden führen. Entsprechend streng sind die Anforderungen an das Risikomanagement und die Sicherheit in diesem Bereich. Geregelt werden diese Aspekte in erster Linie durch die Normen DIN EN ISO 14971 „Medizinprodukte - Anwendung des Risikomanagements auf Medizinprodukte“ und DIN EN ISO 10993-1 „Biologische Beurteilung von Medizinprodukten - Teil 1: Beurteilung und Prüfungen im Rahmen eines Risikomanagementsystems“. Die beiden Normen bilden die Grundlage für jedes Risikomanagement im medizinischen Bereich. Der vorliegende Kommentar erläutert die Hintergründe und insbesondere die Anwendung der Normen in der Praxis. Er versteht sich als praktischer Leitfaden und hilfreiche Übersicht zum Thema. Zu den behandelten Punkten gehören unter anderem: Darstellung eines Risikomanagementsystems unter Berücksichtigung der Besonderheiten im medizinischen Bereich, biologische Sicherheitsprüfung nach DIN EN ISO 10993-1 – Prinzipien und Vorgehen, weiterführende Normen aus dem Themenfeld. Das Buch richtet sich an: Verantwortliche für das Risikomanagement in medizinischen Einrichtungen, Herstellerfirmen von Medizinprodukten, Zulieferbetriebe, Prüfstellen und Sachverständige.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
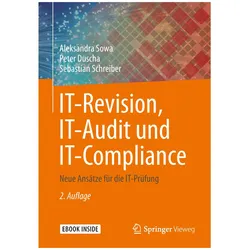
IT-Revision, IT-Audit und IT-Compliance, Fachbücher von Aleksandra Sowa, Peter Duscha, Sebastian SchreiberAuf Grundlage des risikoorientierten Prüfungsansatzes zeigt dieses Buch, wie effektive Prüfungsaktivitäten in einem komplexen Prüfungsumfeld mit besonderer Berücksichtigung aktueller Topthemen wie Datenschutz, Cybersecurity, Penetrationstests und Investigationen bei einer wachsenden Anzahl unternehmensinterner Ermittlungen durchgeführt werden können. Neuartige Instrumente und Methoden für die Arbeit der IT-Revision werden aufgezeigt und neue Ansätze diskutiert. In der zweiten, überarbeiteten und aktualisierten Auflage erfahren die Meldepflichten nach DSGVO, ITSiG bzw. NIS-Richtlinie eine besondere Betrachtung. Das Buch hilft, die Arbeitsweisen der Revision systematisch zu erfassen sowie Prüfungen zu planen und durchzuführen. Dabei bietet es sowohl fertige Lösungen als auch Hilfe zur Selbsthilfe an.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche WLAN-Standards sind heute am weitesten verbreitet und wie unterscheiden sie sich hinsichtlich ihrer Übertragungsgeschwindigkeiten und Reichweiten?
Die am weitesten verbreiteten WLAN-Standards sind derzeit 802.11n, 802.11ac und 802.11ax. 802.11n bietet Übertragungsgeschwindigkeiten von bis zu 600 Mbit/s und eine Reichweite von etwa 70 Metern. 802.11ac bietet Übertragungsgeschwindigkeiten von bis zu 1,3 Gbit/s und eine Reichweite von etwa 35 Metern, während 802.11ax Übertragungsgeschwindigkeiten von bis zu 10 Gbit/s und eine Reichweite von etwa 40 Metern bietet. **
-
Was sind die typischen Übertragungsgeschwindigkeiten und Verkabelungsstandards für Ethernet-Netzwerke?
Die typischen Übertragungsgeschwindigkeiten für Ethernet-Netzwerke sind 10 Mbps, 100 Mbps, 1 Gbps, 10 Gbps und 100 Gbps. Die Verkabelungsstandards für Ethernet-Netzwerke sind Cat5, Cat5e, Cat6, Cat6a und Cat7. Die Wahl des Verkabelungsstandards hängt von der benötigten Übertragungsgeschwindigkeit und Entfernung ab. **
-
Wie können hohe Übertragungsgeschwindigkeiten in der digitalen Kommunikation erreicht werden?
Hohe Übertragungsgeschwindigkeiten in der digitalen Kommunikation können durch die Verwendung von Breitbandverbindungen wie Glasfaser oder Kabel erreicht werden. Zudem spielen auch die Optimierung der Netzwerkinfrastruktur und die Verwendung von leistungsfähigen Übertragungsprotokollen eine wichtige Rolle. Eine weitere Möglichkeit ist die Nutzung von Technologien wie 5G oder WLAN-6, die noch schnellere Datenübertragungsraten ermöglichen. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **

Wie können Übertragungsgeschwindigkeiten von Datenverbindungen maximiert werden? Welche Faktoren beeinflussen die Übertragungsgeschwindigkeit?
Übertragungsgeschwindigkeiten von Datenverbindungen können durch die Verwendung von Glasfaserkabeln, höheren Bandbreiten und effizienteren Protokollen maximiert werden. Die Faktoren, die die Übertragungsgeschwindigkeit beeinflussen, sind die Qualität der Netzwerkinfrastruktur, die Auslastung des Netzwerks und die Entfernung zwischen Sender und Empfänger. Eine optimale Konfiguration der Hardware und Software sowie regelmäßige Wartung können ebenfalls die Übertragungsgeschwindigkeit verbessern. **
Wie funktioniert die Datenübertragung über USB? Was sind die gängigsten Anschlüsse und Übertragungsgeschwindigkeiten?
Die Datenübertragung über USB erfolgt durch das Senden und Empfangen von elektrischen Signalen zwischen dem USB-Anschluss des Computers und dem angeschlossenen Gerät. Die gängigsten USB-Anschlüsse sind USB-A, USB-B, USB-C und Micro-USB. Die Übertragungsgeschwindigkeiten variieren je nach USB-Version, wobei USB 2.0 bis zu 480 Mbit/s, USB 3.0 bis zu 5 Gbit/s und USB 3.1 bis zu 10 Gbit/s unterstützt. **
Top-Angebote
Produkte zum Begriff Übertragungsgeschwindigkeiten:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
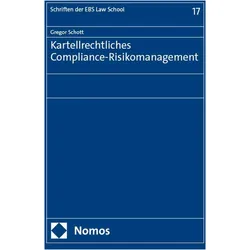
Kartellrechtliches Compliance-Risikomanagement, Fachbücher von Gregor SchottDie Bedeutung von kartellrechtlicher Compliance für Unternehmen ist ungebrochen, insbesondere vor dem Hintergrund der potenziell gravierenden Sanktionen bei Kartellverstössen. Gleichwohl stellt sich in der Praxis die Frage, wie die spezifischen Herausforderungen des Kartellrechts im Rahmen der etablierten Grundsätze von Compliance-Management-Systemen adressiert werden können. Die vorliegende Arbeit leitet daher ausgehend von den Compliance-Pflichten der Geschäftsleitung und den spezifischen kartellrechtlichen Risiken Anforderungen an das kartellrechtliche Compliance-Risikomanagement sowie Lösungsansätze für dessen praktische Umsetzung ab.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beauftragte für IT-Sicherheit und Informationssicherheit, Fachbücher von Florian Deusch, Tobias EggendorferIT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Massnahmen zu machen. Allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs, die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und IT-Grundschutz, Fachbücher von BSI Bundesamt für Sicherheit in der InformationstechnikVerantwortliche in Unternehmen und Behörden müssen dem Thema Informationssicherheit heute einen hohen Stellenwert beimessen. Komplexe IT-Strukturen und vielfältige Bedrohungen für Unternehmensnetze und Daten erfordern eine intensive Auseinandersetzung mit Fragen und Anforderungen rund um die Informationssicherheit. Lösungen bieten hier die Standards des Bundesamtes für Sicherheit in der Informationstechnik (BSI). Die überarbeiteten BSI-Standards enthalten Empfehlungen zu Methoden und Massnahmen, mit denen sich das Sicherheitsniveau einer Institution überprüfen lässt und Schwachstellen mit geeigneten Massnahmen behoben werden können. Das BSI greift dabei Themenbereiche auf, die von grundsätzlicher Bedeutung für die Informationssicherheit in Behörden oder Unternehmen sind und für die sich national oder international sinnvolle und zweckmässige Herangehensweisen etabliert haben. Mit der 3. Auflage.39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Übertragungsgeschwindigkeiten und Anschlussarten des USB-Standards?
Die gängigen Übertragungsgeschwindigkeiten des USB-Standards sind 480 Mbps für USB 2.0, 5 Gbps für USB 3.0 und 10 Gbps für USB 3.1. Die Anschlussarten umfassen USB-A, USB-B, USB-C und Micro-USB. Jede Anschlussart hat spezifische Merkmale und Verwendungszwecke. **
-
Sind langsame USB-Übertragungsgeschwindigkeiten normal?
Langsame USB-Übertragungsgeschwindigkeiten können verschiedene Ursachen haben. Es könnte an einem veralteten oder defekten USB-Kabel liegen, an einem Problem mit dem USB-Anschluss des Computers oder an einer Überlastung des USB-Ports. Es ist ratsam, diese möglichen Ursachen zu überprüfen und gegebenenfalls das Kabel oder den Anschluss zu wechseln, um die Übertragungsgeschwindigkeit zu verbessern. **
-
Welche WLAN-Standards sind heute am weitesten verbreitet und wie unterscheiden sie sich hinsichtlich ihrer Übertragungsgeschwindigkeiten und Reichweiten?
Die am weitesten verbreiteten WLAN-Standards sind derzeit 802.11n, 802.11ac und 802.11ax. 802.11n bietet Übertragungsgeschwindigkeiten von bis zu 600 Mbit/s und eine Reichweite von etwa 70 Metern. 802.11ac bietet Übertragungsgeschwindigkeiten von bis zu 1,3 Gbit/s und eine Reichweite von etwa 35 Metern, während 802.11ax Übertragungsgeschwindigkeiten von bis zu 10 Gbit/s und eine Reichweite von etwa 40 Metern bietet. **
-
Was sind die typischen Übertragungsgeschwindigkeiten und Verkabelungsstandards für Ethernet-Netzwerke?
Die typischen Übertragungsgeschwindigkeiten für Ethernet-Netzwerke sind 10 Mbps, 100 Mbps, 1 Gbps, 10 Gbps und 100 Gbps. Die Verkabelungsstandards für Ethernet-Netzwerke sind Cat5, Cat5e, Cat6, Cat6a und Cat7. Die Wahl des Verkabelungsstandards hängt von der benötigten Übertragungsgeschwindigkeit und Entfernung ab. **
Ähnliche Suchbegriffe für Übertragungsgeschwindigkeiten
-
Risikomanagement und Biologische Sicherheit von Medizinprodukten, Fachbücher von Claudia Rampp, Anja RämischAm Beispiel der biologischen Bewertung und unter Einbeziehung der DIN EN ISO 10993-1 und DIN EN ISO 14971 kommt der Sicherheit von Medizinprodukten eine besondere Bedeutung zu: Nicht nur in Zeiten einer Pandemie kann Nachlässigkeit hier zu katastrophalen Schäden führen. Entsprechend streng sind die Anforderungen an das Risikomanagement und die Sicherheit in diesem Bereich. Geregelt werden diese Aspekte in erster Linie durch die Normen DIN EN ISO 14971 „Medizinprodukte - Anwendung des Risikomanagements auf Medizinprodukte“ und DIN EN ISO 10993-1 „Biologische Beurteilung von Medizinprodukten - Teil 1: Beurteilung und Prüfungen im Rahmen eines Risikomanagementsystems“. Die beiden Normen bilden die Grundlage für jedes Risikomanagement im medizinischen Bereich. Der vorliegende Kommentar erläutert die Hintergründe und insbesondere die Anwendung der Normen in der Praxis. Er versteht sich als praktischer Leitfaden und hilfreiche Übersicht zum Thema. Zu den behandelten Punkten gehören unter anderem: Darstellung eines Risikomanagementsystems unter Berücksichtigung der Besonderheiten im medizinischen Bereich, biologische Sicherheitsprüfung nach DIN EN ISO 10993-1 – Prinzipien und Vorgehen, weiterführende Normen aus dem Themenfeld. Das Buch richtet sich an: Verantwortliche für das Risikomanagement in medizinischen Einrichtungen, Herstellerfirmen von Medizinprodukten, Zulieferbetriebe, Prüfstellen und Sachverständige.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Revision, IT-Audit und IT-Compliance, Fachbücher von Aleksandra Sowa, Peter Duscha, Sebastian SchreiberAuf Grundlage des risikoorientierten Prüfungsansatzes zeigt dieses Buch, wie effektive Prüfungsaktivitäten in einem komplexen Prüfungsumfeld mit besonderer Berücksichtigung aktueller Topthemen wie Datenschutz, Cybersecurity, Penetrationstests und Investigationen bei einer wachsenden Anzahl unternehmensinterner Ermittlungen durchgeführt werden können. Neuartige Instrumente und Methoden für die Arbeit der IT-Revision werden aufgezeigt und neue Ansätze diskutiert. In der zweiten, überarbeiteten und aktualisierten Auflage erfahren die Meldepflichten nach DSGVO, ITSiG bzw. NIS-Richtlinie eine besondere Betrachtung. Das Buch hilft, die Arbeitsweisen der Revision systematisch zu erfassen sowie Prüfungen zu planen und durchzuführen. Dabei bietet es sowohl fertige Lösungen als auch Hilfe zur Selbsthilfe an.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Applications of GPT in Finance, Compliance, and Audit, Fachbücher von Alexander Hüsch, Dirk Distelrath, Tanja HüschDas Buch "Applications of GPT in Finance, Compliance, and Audit" bietet eine umfassende Analyse der Anwendungsmöglichkeiten von generativer KI, insbesondere GPT, im Finanzsektor. Verfasst von drei Experten, beleuchtet es die Vorteile und Herausforderungen, die mit der Implementierung dieser Technologien in Unternehmen verbunden sind. Neben allgemeinen Anwendungen werden spezifische Anwendungsfälle in Bereichen wie Controlling, Business Intelligence, Rechnungswesen, Investor Relations, interne Audits, Kontrollsysteme, Risikomanagement, Auditing und Datenschutz vorgestellt. Das Buch schliesst mit einer Diskussion über Strategien zur effektiven Nutzung von GPT ab, was es zu einer wertvollen Ressource für Fachleute in der Finanz- und Compliance-Branche macht.56,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Freizeit ohne Kontrollen, Fachbücher von David Templin"Freizeit ohne Kontrollen" von David Templin ist eine umfassende Untersuchung der westdeutschen Jugendzentrumsbewegung in den 1970er und frühen 1980er Jahren. Der Autor beleuchtet die Entstehung und Entwicklung dieser Bewegung, die sich aus den Jugendprotesten von 1968 ableitete. Tausende von Jugendlichen forderten mit dem Slogan "Freizeit ohne Kontrollen" die Einrichtung selbstverwalteter Jugendzentren in ihren Gemeinden. Templin analysiert die sozialen und politischen Strukturen dieser Initiativen sowie die Reaktionen von Politikern und Stadtverwaltungen. Durch die Schaffung hunderter Jugendzentren wurde eine politisierte Jugendkultur in ländlichen und suburbanen Räumen der Bundesrepublik etabliert, die entscheidend zur Bildung eines linksalternativen Milieus beitrug. Dieses Buch bietet einen tiefen Einblick in die Dynamiken und Herausforderungen, die mit der Selbstorganisation von Jugendlichen verbunden waren, und ist ein bedeutendes Werk für alle, die sich für die Geschichte der Jugendbewegungen in Deutschland interessieren.46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können hohe Übertragungsgeschwindigkeiten in der digitalen Kommunikation erreicht werden?
Hohe Übertragungsgeschwindigkeiten in der digitalen Kommunikation können durch die Verwendung von Breitbandverbindungen wie Glasfaser oder Kabel erreicht werden. Zudem spielen auch die Optimierung der Netzwerkinfrastruktur und die Verwendung von leistungsfähigen Übertragungsprotokollen eine wichtige Rolle. Eine weitere Möglichkeit ist die Nutzung von Technologien wie 5G oder WLAN-6, die noch schnellere Datenübertragungsraten ermöglichen. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Wie können Übertragungsgeschwindigkeiten von Datenverbindungen maximiert werden? Welche Faktoren beeinflussen die Übertragungsgeschwindigkeit?
Übertragungsgeschwindigkeiten von Datenverbindungen können durch die Verwendung von Glasfaserkabeln, höheren Bandbreiten und effizienteren Protokollen maximiert werden. Die Faktoren, die die Übertragungsgeschwindigkeit beeinflussen, sind die Qualität der Netzwerkinfrastruktur, die Auslastung des Netzwerks und die Entfernung zwischen Sender und Empfänger. Eine optimale Konfiguration der Hardware und Software sowie regelmäßige Wartung können ebenfalls die Übertragungsgeschwindigkeit verbessern. **
-
Wie funktioniert die Datenübertragung über USB? Was sind die gängigsten Anschlüsse und Übertragungsgeschwindigkeiten?
Die Datenübertragung über USB erfolgt durch das Senden und Empfangen von elektrischen Signalen zwischen dem USB-Anschluss des Computers und dem angeschlossenen Gerät. Die gängigsten USB-Anschlüsse sind USB-A, USB-B, USB-C und Micro-USB. Die Übertragungsgeschwindigkeiten variieren je nach USB-Version, wobei USB 2.0 bis zu 480 Mbit/s, USB 3.0 bis zu 5 Gbit/s und USB 3.1 bis zu 10 Gbit/s unterstützt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.