Domain iso-17799.de kaufen?
Wir ziehen mit dem Projekt
iso-17799.de um.
Sind Sie am Kauf der Domain
iso-17799.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain iso-17799.de kaufen?
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Um diese Schwachstellen zu beheben, können Organisationen Patches und Updates installieren, Sicherheitsrichtlinien implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Organisationen können proaktiv vorgehen, indem sie eine umfassende Sicherheitsstrategie entwickeln, die regelmäßige Überprüfungen und Tests beinhaltet, um potenzielle Schwachstellen frühzeitig zu erkennen. Darüber hinaus sollten sie sicherstellen, dass ihre Mitarbeiter über die neuesten Sicherheitspraktiken informiert sind und dass ihre Systeme ständig auf dem neuesten Stand gehalten werden. Durch die Implementierung von Sicher **
Was sind die gängigsten Methoden zur Identifizierung von Schwachstellen in Unternehmen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in Unternehmen sind interne Audits, externe Penetrationstests und Sicherheitsbewertungen durch Dritte. Diese Methoden helfen dabei, potenzielle Schwachstellen in der IT-Infrastruktur, den Prozessen und den Mitarbeitern aufzudecken, um Sicherheitslücken zu schließen und das Risiko von Cyberangriffen zu minimieren. Es ist wichtig, regelmäßig Schwachstellenanalysen durchzuführen, um die Sicherheit des Unternehmens kontinuierlich zu verbessern. **

Ähnliche Suchbegriffe für Identifizierung
Top-Angebote
Produkte zum Begriff Identifizierung:
-
IT-Revision, IT-Audit und IT-Compliance, Fachbücher von Aleksandra Sowa, Peter Duscha, Sebastian SchreiberAuf Grundlage des risikoorientierten Prüfungsansatzes zeigt dieses Buch, wie effektive Prüfungsaktivitäten in einem komplexen Prüfungsumfeld mit besonderer Berücksichtigung aktueller Topthemen wie Datenschutz, Cybersecurity, Penetrationstests und Investigationen bei einer wachsenden Anzahl unternehmensinterner Ermittlungen durchgeführt werden können. Neuartige Instrumente und Methoden für die Arbeit der IT-Revision werden aufgezeigt und neue Ansätze diskutiert. In der zweiten, überarbeiteten und aktualisierten Auflage erfahren die Meldepflichten nach DSGVO, ITSiG bzw. NIS-Richtlinie eine besondere Betrachtung. Das Buch hilft, die Arbeitsweisen der Revision systematisch zu erfassen sowie Prüfungen zu planen und durchzuführen. Dabei bietet es sowohl fertige Lösungen als auch Hilfe zur Selbsthilfe an.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
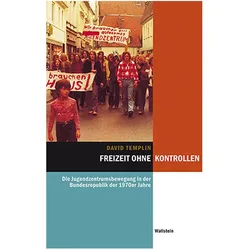
Freizeit ohne Kontrollen, Fachbücher von David Templin"Freizeit ohne Kontrollen" von David Templin ist eine umfassende Untersuchung der westdeutschen Jugendzentrumsbewegung in den 1970er und frühen 1980er Jahren. Der Autor beleuchtet die Entstehung und Entwicklung dieser Bewegung, die sich aus den Jugendprotesten von 1968 ableitete. Tausende von Jugendlichen forderten mit dem Slogan "Freizeit ohne Kontrollen" die Einrichtung selbstverwalteter Jugendzentren in ihren Gemeinden. Templin analysiert die sozialen und politischen Strukturen dieser Initiativen sowie die Reaktionen von Politikern und Stadtverwaltungen. Durch die Schaffung hunderter Jugendzentren wurde eine politisierte Jugendkultur in ländlichen und suburbanen Räumen der Bundesrepublik etabliert, die entscheidend zur Bildung eines linksalternativen Milieus beitrug. Dieses Buch bietet einen tiefen Einblick in die Dynamiken und Herausforderungen, die mit der Selbstorganisation von Jugendlichen verbunden waren, und ist ein bedeutendes Werk für alle, die sich für die Geschichte der Jugendbewegungen in Deutschland interessieren.46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Managementsystem nach DIN ISO 37301:2021, Fachbücher von Josef SchererDie DIN ISO 37301 enthält Anforderungen mit Anleitung zur Anwendung von Compliance-Managementsystemen. Um die Norm in der Praxis korrekt anwenden zu können, bietet der Beuth Verlag mit dem vorliegenden Buch eine nützliche Hilfestellung. Sie enthält - dem Aufbau der Norm mit der High Level Structure folgend - unter anderem: - den vollständigen Normtext der DIN ISO 37301 - Praxiserläuterungen zu den Anforderungen der Norm - rechtliche Einordnung und Exkurse zu aktuellen Rechtsprechungen - Auditchecklisten und Tipps eines Auditors zur Zertifizierungsvorbereitung - vielfältige Arbeitshilfen für die praktische Umsetzung (Musterdokumente, Prozessabbildungen, Synopsen) Das Buch ist ein fundierter Rundum-Schlag zum Thema, gibt Hilfestellung bei der Implementierung der DIN ISO 37301 und beantwortet Fragen, die bei ihrer Anwendung auftreten können. Über die Beuth-Mediathek sind digitale Zusatzinhalte zum Buch ohne weitere Kosten abrufbar. Das Buch richtet sich an: Compliance-Officer, Mitarbeiter in Rechtsabteilungen, Qualitätsmanager, Compliance- und Risk-Manager.128,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv angehen, indem sie Sicherheitsrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen, Sicherheitslücken patchen und Sicherheitslösungen wie Firewalls und Antivirensoftware implementieren. Durch proaktive Maßnahmen können Organisationen ihre Systeme und Daten besser schützen und das Risiko von Sicherheitsverletzungen minimieren. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv beheben, indem sie Sicherheits-Patches und Updates installieren, Sicherheitsrichtlinien und -verfahren implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Darüber hinaus können Organisationen proaktiv Schwachstellen angehen, indem sie eine Kultur der Sicherheit fördern, regelmäßige Risikobewertungen durchführen und auf dem neuesten Stand der Sicherheitstechnologien und -praktiken bleiben. **
-
Wie kann eine Schadensanalyse zur Identifizierung von Schwachstellen und die Verbesserung der Sicherheit in einem System beitragen?
Eine Schadensanalyse kann helfen, potenzielle Schwachstellen im System zu identifizieren, indem sie vergangene Vorfälle untersucht und Muster erkennt. Durch die Analyse von Schäden können Sicherheitslücken aufgedeckt und behoben werden, um zukünftige Angriffe zu verhindern. Die Ergebnisse der Schadensanalyse können genutzt werden, um Sicherheitsmaßnahmen zu verbessern und die Widerstandsfähigkeit des Systems zu stärken. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **

Was sind die gebräuchlichsten Methoden zur Identifizierung und Analyse von Schwachstellen in Unternehmen?
Die gebräuchlichsten Methoden zur Identifizierung und Analyse von Schwachstellen in Unternehmen sind interne Audits, Penetrationstests und Sicherheitsbewertungen. Interne Audits beinhalten die Überprüfung von Prozessen und Richtlinien, während Penetrationstests die Sicherheitssysteme durch das Simulieren von Angriffen testen. Sicherheitsbewertungen analysieren die gesamte Sicherheitsarchitektur eines Unternehmens, um potenzielle Schwachstellen aufzudecken. **
Was sind gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen?
Gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen sind Penetrationstests, Vulnerability Scanning und Code Reviews. Penetrationstests simulieren Angriffe von außen, während Vulnerability Scanning automatisierte Tools verwenden, um Schwachstellen zu finden. Code Reviews überprüfen den Programmcode auf potenzielle Sicherheitslücken. **
Top-Angebote
Produkte zum Begriff Identifizierung:
-
Projektive Identifizierung, Fachbücher von Claudia FrankDie projektive Identifizierung stellt ein Schlüsselkonzept in der gegenwärtigen Diskussion über psychoanalytische Theorie und Behandlungstechnik dar. Der Begriff wurde von Melanie Klein in den vierziger Jahren in den psychoanalytischen Diskurs eingeführt, allerdings in ihrem veröffentlichten Werk nicht ausführlich diskutiert. Die Autoren stellen die theoretische Weiterentwicklung im Zusammenhang mit Ergebnissen klinischer Beobachtungen in der analytischen Situation dar. Sie lassen den deutschsprachigen Leser an den neuesten einschlägigen Untersuchungen teilhaben und machen zugleich das zugrundeliegende komplexe Interaktionsmodell plastisch nachvollziehbar.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Revision, IT-Audit und IT-Compliance, Fachbücher von Aleksandra Sowa, Peter Duscha, Sebastian SchreiberAuf Grundlage des risikoorientierten Prüfungsansatzes zeigt dieses Buch, wie effektive Prüfungsaktivitäten in einem komplexen Prüfungsumfeld mit besonderer Berücksichtigung aktueller Topthemen wie Datenschutz, Cybersecurity, Penetrationstests und Investigationen bei einer wachsenden Anzahl unternehmensinterner Ermittlungen durchgeführt werden können. Neuartige Instrumente und Methoden für die Arbeit der IT-Revision werden aufgezeigt und neue Ansätze diskutiert. In der zweiten, überarbeiteten und aktualisierten Auflage erfahren die Meldepflichten nach DSGVO, ITSiG bzw. NIS-Richtlinie eine besondere Betrachtung. Das Buch hilft, die Arbeitsweisen der Revision systematisch zu erfassen sowie Prüfungen zu planen und durchzuführen. Dabei bietet es sowohl fertige Lösungen als auch Hilfe zur Selbsthilfe an.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Freizeit ohne Kontrollen, Fachbücher von David Templin"Freizeit ohne Kontrollen" von David Templin ist eine umfassende Untersuchung der westdeutschen Jugendzentrumsbewegung in den 1970er und frühen 1980er Jahren. Der Autor beleuchtet die Entstehung und Entwicklung dieser Bewegung, die sich aus den Jugendprotesten von 1968 ableitete. Tausende von Jugendlichen forderten mit dem Slogan "Freizeit ohne Kontrollen" die Einrichtung selbstverwalteter Jugendzentren in ihren Gemeinden. Templin analysiert die sozialen und politischen Strukturen dieser Initiativen sowie die Reaktionen von Politikern und Stadtverwaltungen. Durch die Schaffung hunderter Jugendzentren wurde eine politisierte Jugendkultur in ländlichen und suburbanen Räumen der Bundesrepublik etabliert, die entscheidend zur Bildung eines linksalternativen Milieus beitrug. Dieses Buch bietet einen tiefen Einblick in die Dynamiken und Herausforderungen, die mit der Selbstorganisation von Jugendlichen verbunden waren, und ist ein bedeutendes Werk für alle, die sich für die Geschichte der Jugendbewegungen in Deutschland interessieren.46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Um diese Schwachstellen zu beheben, können Organisationen Patches und Updates installieren, Sicherheitsrichtlinien implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Organisationen können proaktiv vorgehen, indem sie eine umfassende Sicherheitsstrategie entwickeln, die regelmäßige Überprüfungen und Tests beinhaltet, um potenzielle Schwachstellen frühzeitig zu erkennen. Darüber hinaus sollten sie sicherstellen, dass ihre Mitarbeiter über die neuesten Sicherheitspraktiken informiert sind und dass ihre Systeme ständig auf dem neuesten Stand gehalten werden. Durch die Implementierung von Sicher **
-
Was sind die gängigsten Methoden zur Identifizierung von Schwachstellen in Unternehmen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in Unternehmen sind interne Audits, externe Penetrationstests und Sicherheitsbewertungen durch Dritte. Diese Methoden helfen dabei, potenzielle Schwachstellen in der IT-Infrastruktur, den Prozessen und den Mitarbeitern aufzudecken, um Sicherheitslücken zu schließen und das Risiko von Cyberangriffen zu minimieren. Es ist wichtig, regelmäßig Schwachstellenanalysen durchzuführen, um die Sicherheit des Unternehmens kontinuierlich zu verbessern. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv angehen, indem sie Sicherheitsrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen, Sicherheitslücken patchen und Sicherheitslösungen wie Firewalls und Antivirensoftware implementieren. Durch proaktive Maßnahmen können Organisationen ihre Systeme und Daten besser schützen und das Risiko von Sicherheitsverletzungen minimieren. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv beheben, indem sie Sicherheits-Patches und Updates installieren, Sicherheitsrichtlinien und -verfahren implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Darüber hinaus können Organisationen proaktiv Schwachstellen angehen, indem sie eine Kultur der Sicherheit fördern, regelmäßige Risikobewertungen durchführen und auf dem neuesten Stand der Sicherheitstechnologien und -praktiken bleiben. **
Ähnliche Suchbegriffe für Identifizierung
-
Compliance-Managementsystem nach DIN ISO 37301:2021, Fachbücher von Josef SchererDie DIN ISO 37301 enthält Anforderungen mit Anleitung zur Anwendung von Compliance-Managementsystemen. Um die Norm in der Praxis korrekt anwenden zu können, bietet der Beuth Verlag mit dem vorliegenden Buch eine nützliche Hilfestellung. Sie enthält - dem Aufbau der Norm mit der High Level Structure folgend - unter anderem: - den vollständigen Normtext der DIN ISO 37301 - Praxiserläuterungen zu den Anforderungen der Norm - rechtliche Einordnung und Exkurse zu aktuellen Rechtsprechungen - Auditchecklisten und Tipps eines Auditors zur Zertifizierungsvorbereitung - vielfältige Arbeitshilfen für die praktische Umsetzung (Musterdokumente, Prozessabbildungen, Synopsen) Das Buch ist ein fundierter Rundum-Schlag zum Thema, gibt Hilfestellung bei der Implementierung der DIN ISO 37301 und beantwortet Fragen, die bei ihrer Anwendung auftreten können. Über die Beuth-Mediathek sind digitale Zusatzinhalte zum Buch ohne weitere Kosten abrufbar. Das Buch richtet sich an: Compliance-Officer, Mitarbeiter in Rechtsabteilungen, Qualitätsmanager, Compliance- und Risk-Manager.128,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Strassenverkehrs-Richtlinien 95. Ergänzungslieferung, FachbücherÜber die Ergänzungsausgabe Die 95. Ergänzung enthält weitere aktuelle Richtlinien bis zum Frühjahr 2023. Zielgruppe Für Richter, Anwälte, Staatsanwälte, Strassenverkehrs- und Polizeibehörden, Fahrschulen, Transportunternehmen, Busunternehmen, TÜV, DEKRA.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Strassenverkehrs-Richtlinien 96. Ergänzungslieferung, FachbücherDie "Strassenverkehrs-Richtlinien 96. Ergänzungslieferung" bietet eine umfassende und aktuelle Sammlung von Richtlinien, die bis zum Frühjahr 2025 aktualisiert wurden. Dieses Fachbuch richtet sich an eine Vielzahl von Fachleuten, darunter Richterinnen und Richter, Rechtsanwältinnen und Rechtsanwälte sowie Mitarbeiter von Strassenverkehrs- und Polizeibehörden. Es ist ein unverzichtbares Nachschlagewerk für Fahrschulen, Speditionen, Busunternehmen sowie Prüfstellen wie TÜV und DEKRA. Die loseblattgebundene Form ermöglicht eine flexible Handhabung und Anpassung an die sich ständig ändernden rechtlichen Rahmenbedingungen im Strassenverkehr. Mit 544 Seiten bietet es eine detaillierte und fundierte Grundlage für die rechtliche Praxis im Bereich des Strassenverkehrsrechts.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine Schadensanalyse zur Identifizierung von Schwachstellen und die Verbesserung der Sicherheit in einem System beitragen?
Eine Schadensanalyse kann helfen, potenzielle Schwachstellen im System zu identifizieren, indem sie vergangene Vorfälle untersucht und Muster erkennt. Durch die Analyse von Schäden können Sicherheitslücken aufgedeckt und behoben werden, um zukünftige Angriffe zu verhindern. Die Ergebnisse der Schadensanalyse können genutzt werden, um Sicherheitsmaßnahmen zu verbessern und die Widerstandsfähigkeit des Systems zu stärken. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was sind die gebräuchlichsten Methoden zur Identifizierung und Analyse von Schwachstellen in Unternehmen?
Die gebräuchlichsten Methoden zur Identifizierung und Analyse von Schwachstellen in Unternehmen sind interne Audits, Penetrationstests und Sicherheitsbewertungen. Interne Audits beinhalten die Überprüfung von Prozessen und Richtlinien, während Penetrationstests die Sicherheitssysteme durch das Simulieren von Angriffen testen. Sicherheitsbewertungen analysieren die gesamte Sicherheitsarchitektur eines Unternehmens, um potenzielle Schwachstellen aufzudecken. **
-
Was sind gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen?
Gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen sind Penetrationstests, Vulnerability Scanning und Code Reviews. Penetrationstests simulieren Angriffe von außen, während Vulnerability Scanning automatisierte Tools verwenden, um Schwachstellen zu finden. Code Reviews überprüfen den Programmcode auf potenzielle Sicherheitslücken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.