Domain iso-17799.de kaufen?
Wir ziehen mit dem Projekt
iso-17799.de um.
Sind Sie am Kauf der Domain
iso-17799.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain iso-17799.de kaufen?
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Um diese Schwachstellen zu beheben, können Organisationen Patches und Updates installieren, Sicherheitsrichtlinien implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Organisationen können proaktiv vorgehen, indem sie eine umfassende Sicherheitsstrategie entwickeln, die regelmäßige Überprüfungen und Tests beinhaltet, um potenzielle Schwachstellen frühzeitig zu erkennen. Darüber hinaus sollten sie sicherstellen, dass ihre Mitarbeiter über die neuesten Sicherheitspraktiken informiert sind und dass ihre Systeme ständig auf dem neuesten Stand gehalten werden. Durch die Implementierung von Sicher **
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv angehen, indem sie Sicherheitsrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen, Sicherheitslücken patchen und Sicherheitslösungen wie Firewalls und Antivirensoftware implementieren. Durch proaktive Maßnahmen können Organisationen ihre Systeme und Daten besser schützen und das Risiko von Sicherheitsverletzungen minimieren. **
Ähnliche Suchbegriffe für Proaktiv
Top-Angebote
Produkte zum Begriff Proaktiv:
-
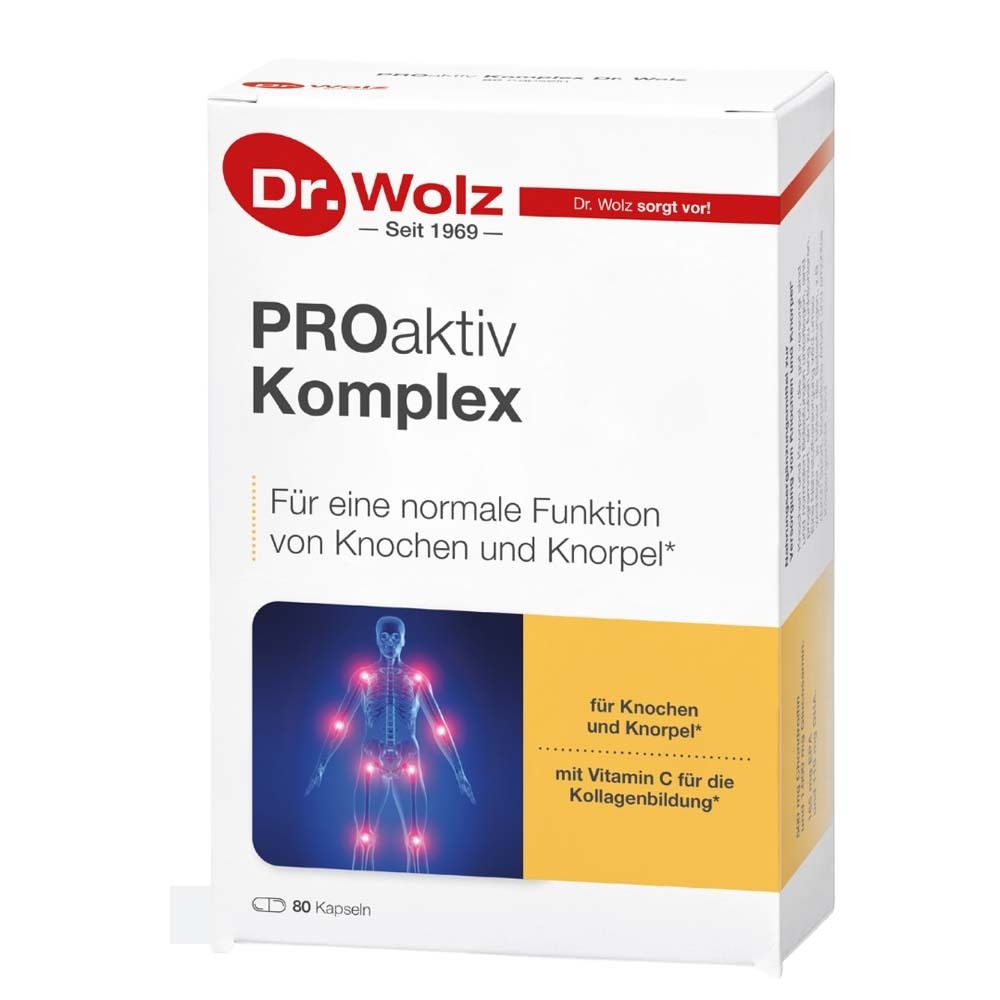
Proaktiv Komplex Kapseln 2x 2x80 StNahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.Set enthält2x Dr. Wolz PROaktiv Komplex 80 StNahrungsergänzungsmittel sind kein Ersatz für eine abwechslungsreiche und ausgewogene Ernährung und eine gesunde Lebensweise. Dr. Wolz PROaktiv Komplex Für eine normale Funktion von Knochen und Knorpel Zutaten: Kapselinhalt der Omega-3-Fettsäuren Kapseln: Seefisch-Öl-Konzentrat 97%, Vitamin E, Kapselhülle: Gelatine; Feuchthaltemittel: Glycerin und Sorbit; Kapselinhalt der Komplex Kapseln: Glucosaminsulfat (aus Krebstieren), Chondroitinsulfat, Vitamin C, Vitamin E, Folsäure, Kapselhülle: Hydroxypropylmethylcellulosen Nährwerte: Durchschnittliche Nährwerte: pro Tagesdosis Omega-3-Fettsäuren - davon Docosahexaensäure (DHA) - davon Eicosapentaensäure (EPA) 300 mg 110 mg 165 mg Vitamin E 10 mg (83 %) Folsäure 100 µg (50 %) Verzehrempfehlung: Die Kombinationspackung enthält 2 verschiedene Sorten Blister mit unterschiedlicher Wirkweise. Die Kapseln sind farblich unterschiedlich. Um die kombinierte Wirkung zu erzielen nehmen Sie täglich je 3 Komplex Kapseln sowie 1 Kapsel mit Omega-3-Fettsäuren zu einer Mahlzeit mit Flüssigkeit. Hinweis: Die angegebene empfohlene Tagesmenge darf nicht überschritten werden. Aufbewahrung: Kühl (6-25 °C) und lichtgeschützt lagern. Außerhalb der Reichweite von kleinen Kindern aufbewahren. Nettofüllmenge: 80 Kapseln = 47 g Herstellerdaten: Dr. Wolz Zell GmbH Marienthaler Str. 3 65366 Geisenheim40,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deusch, Florian: Beauftragte für IT-Sicherheit und InformationssicherheitBeauftragte für IT-Sicherheit und Informationssicherheit , IT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Maßnahmen zu machen; allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs; die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet. , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240220, Produktform: Kartoniert, Titel der Reihe: Schriftenreihe Kommunikation und Recht##, Autoren: Deusch, Florian~Eggendorfer, Tobias, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 310, Keyword: IT-Recht; Informationssicherheits-Recht; Chief Information Security Officer (CISO); IT-Sicherheitsbeauftragte (ITSiBe); Informationssicherheitsbeauftragte (ISB), Fachschema: Medienrecht~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XIX, Seitenanzahl: 310, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Länge: 209, Breite: 148, Höhe: 19, Gewicht: 488, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv beheben, indem sie Sicherheits-Patches und Updates installieren, Sicherheitsrichtlinien und -verfahren implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Darüber hinaus können Organisationen proaktiv Schwachstellen angehen, indem sie eine Kultur der Sicherheit fördern, regelmäßige Risikobewertungen durchführen und auf dem neuesten Stand der Sicherheitstechnologien und -praktiken bleiben. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in IT-Systemen und wie können Unternehmen diese Schwachstellen proaktiv angehen, um ihre Sicherheit zu gewährleisten?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in IT-Systemen sind Penetrationstests, Schwachstellen-Scans, Code-Reviews und Sicherheitsaudits. Unternehmen können proaktiv vorgehen, indem sie regelmäßige Sicherheitsüberprüfungen durchführen, Sicherheitsrichtlinien implementieren, Mitarbeiter schulen und auf dem neuesten Stand der Technik bleiben. Durch die proaktive Identifizierung und Behebung von Schwachstellen können Unternehmen ihre Sicherheit gewährleisten und das Risiko von Datenverlust oder Cyberangriffen minimieren. Es ist wichtig, dass Unternehmen auch auf externe Bedrohungen achten und sich mit aktuellen Sicherheitsbedrohungen und -lösungen vertraut machen, um ihre IT-Systeme zu schützen. **
-
Was ist die Bedeutung von "proaktiv"?
"Proaktiv" bedeutet, dass man eigenständig und vorausschauend handelt, anstatt nur auf Reaktionen oder Anweisungen zu warten. Es beinhaltet die Fähigkeit, Probleme frühzeitig zu erkennen und Maßnahmen zu ergreifen, um sie zu verhindern oder zu lösen. Proaktive Menschen sind initiativ, engagiert und nehmen Verantwortung für ihr Handeln. **
-
Wie können Unternehmen rechtliche Probleme proaktiv vermeiden?
Unternehmen können rechtliche Probleme proaktiv vermeiden, indem sie sich an alle geltenden Gesetze und Vorschriften halten, regelmäßig Schulungen für Mitarbeiter zu rechtlichen Themen durchführen und eine klare interne Compliance-Richtlinie etablieren. Zudem sollten sie bei Verträgen und Geschäftsbeziehungen auf Transparenz und klare Vereinbarungen achten, um Streitigkeiten zu vermeiden. Im Falle von rechtlichen Fragen oder Unsicherheiten sollten Unternehmen frühzeitig rechtlichen Rat von Fachleuten einholen. **
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
Wie können Unternehmen ihre Systeme und Anwendungen proaktiv auf Sicherheitslücken überprüfen, um potenzielle Schwachstellen zu identifizieren und zu beheben?
Unternehmen können proaktiv auf Sicherheitslücken überprüfen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen in ihren Systemen und Anwendungen zu identifizieren. Darüber hinaus können sie Sicherheits-Scans und -Checks implementieren, um kontinuierlich nach bekannten Schwachstellen zu suchen und diese zu beheben. Die Verwendung von Sicherheits-Tools und -Software, die automatisierte Scans und Analysen durchführen, kann ebenfalls dazu beitragen, potenzielle Sicherheitslücken frühzeitig zu erkennen. Schließlich ist es wichtig, dass Unternehmen ein umfassendes Patch-Management-System implementieren, um Sicherheitsupdates und Patches regelmäßig zu installieren und so potenzielle Schwachstellen zu beheben. **
Top-Angebote
Produkte zum Begriff Proaktiv:
-
Proaktiv Komplex 80 STProdukteigenschaften: Bezeichnung: Nahrungsergänzungsmittel Verwendung/Anwendung/Verzehrempfehlung: Die Kombinationspackung enthält 2 verschiedene Sorten Blister mit unterschiedlicher Wirkweise. Die Kapseln sind farblich unterschiedlich. Um die kombinierte Wirkung zu erzielen nehmen Sie täglich je 3 Komplex Kapseln sowie 1 Kapsel mit Omega-3-Fettsäuren zu einer Mahlzeit mit Flüssigkeit. Nährwertdeklaration: Omega-3-Fettsäuren Kapseln: Nährstoffe pro Kapsel %NRV* Omega-3-Fettsäuren, davon 300 mg ** o DHA (Docosahexaensäure) 110 mg ** o EPA (Eicosapentaensäure) 165 mg ** Vitamin E (in Alpha-TE) 10 mg 83% Komplex Kapseln: Nährstoffe pro Kapsel %NRV* pro 3 Kapseln %NRV* Glucosaminsulfat 2KCL, davon 1000 mg ** 3000 mg o Glucosamin 600 mg ** 1800 mg Chondroitinsulfat 500 mg ** 1500 mg Vitamin C 40 mg 50% 120 mg 150% Vitamin E (in alpha-TE) 12 mg 100% 36 mg 300% Folsäure 100 μg 50% 300 μg 150% * Referenzmenge für die tägliche Zufuhr gemäß EU-Verordnung 1169/2011. ** Keine Angaben vorhanden. Zutaten: Kapselinhalt der Omega-3-Fettsäuren Kapseln: Seefisch -Öl-Konzentrat 97%, Vitamin E, Kapselhülle: Gelatine Feuchthaltemittel: Glycerin und Sorbit. Kapselinhalt der Komplex Kapseln: Glucosaminsulfat (aus Krebstieren ), Chondroitinsulfat, Vitamin C, Vitamin E, Folsäure, Kapselhülle: Hydroxypropylmethylcellulose. Allergene: Fisch, Krebstiere Nettofüllmenge: 80 Kapseln = 47 g Aufbewahrungsbedingungen: Bei Ʋ°C bis ქ°C aufbewahren. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: Dr. Wolz Zell GmbH Marienthaler Str. 3 65366 Geisenheim Weitere Hinweise: Die angegebene empfohlene tägliche Verzehrsmenge darf nicht überschritten werden. Nahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und gesunde Lebensweise. Für kleine Kinder unzugänglich aufbewahren. Quelle: www.shop.wolz.de Stand: 03/202317,27 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Proaktiv Komplex Kapseln 80 StNahrungsergänzungsmittel sind kein Ersatz für eine abwechslungsreiche und ausgewogene Ernährung und eine gesunde Lebensweise. Dr. Wolz PROaktiv Komplex Für eine normale Funktion von Knochen und Knorpel Zutaten: Kapselinhalt der Omega-3-Fettsäuren...21,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Proaktiv Komplex Kapseln 2x 2x80 StNahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.Set enthält2x Dr. Wolz PROaktiv Komplex 80 StNahrungsergänzungsmittel sind kein Ersatz für eine abwechslungsreiche und ausgewogene Ernährung und eine gesunde Lebensweise. Dr. Wolz PROaktiv Komplex Für eine normale Funktion von Knochen und Knorpel Zutaten: Kapselinhalt der Omega-3-Fettsäuren Kapseln: Seefisch-Öl-Konzentrat 97%, Vitamin E, Kapselhülle: Gelatine; Feuchthaltemittel: Glycerin und Sorbit; Kapselinhalt der Komplex Kapseln: Glucosaminsulfat (aus Krebstieren), Chondroitinsulfat, Vitamin C, Vitamin E, Folsäure, Kapselhülle: Hydroxypropylmethylcellulosen Nährwerte: Durchschnittliche Nährwerte: pro Tagesdosis Omega-3-Fettsäuren - davon Docosahexaensäure (DHA) - davon Eicosapentaensäure (EPA) 300 mg 110 mg 165 mg Vitamin E 10 mg (83 %) Folsäure 100 µg (50 %) Verzehrempfehlung: Die Kombinationspackung enthält 2 verschiedene Sorten Blister mit unterschiedlicher Wirkweise. Die Kapseln sind farblich unterschiedlich. Um die kombinierte Wirkung zu erzielen nehmen Sie täglich je 3 Komplex Kapseln sowie 1 Kapsel mit Omega-3-Fettsäuren zu einer Mahlzeit mit Flüssigkeit. Hinweis: Die angegebene empfohlene Tagesmenge darf nicht überschritten werden. Aufbewahrung: Kühl (6-25 °C) und lichtgeschützt lagern. Außerhalb der Reichweite von kleinen Kindern aufbewahren. Nettofüllmenge: 80 Kapseln = 47 g Herstellerdaten: Dr. Wolz Zell GmbH Marienthaler Str. 3 65366 Geisenheim40,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Um diese Schwachstellen zu beheben, können Organisationen Patches und Updates installieren, Sicherheitsrichtlinien implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Organisationen können proaktiv vorgehen, indem sie eine umfassende Sicherheitsstrategie entwickeln, die regelmäßige Überprüfungen und Tests beinhaltet, um potenzielle Schwachstellen frühzeitig zu erkennen. Darüber hinaus sollten sie sicherstellen, dass ihre Mitarbeiter über die neuesten Sicherheitspraktiken informiert sind und dass ihre Systeme ständig auf dem neuesten Stand gehalten werden. Durch die Implementierung von Sicher **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv angehen, indem sie Sicherheitsrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen, Sicherheitslücken patchen und Sicherheitslösungen wie Firewalls und Antivirensoftware implementieren. Durch proaktive Maßnahmen können Organisationen ihre Systeme und Daten besser schützen und das Risiko von Sicherheitsverletzungen minimieren. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in der Informationssicherheit, und wie können Organisationen diese Schwachstellen proaktiv angehen, um ihre Systeme und Daten zu schützen?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in der Informationssicherheit sind regelmäßige Sicherheitsaudits, Penetrationstests, Schwachstellen-Scans und Sicherheitsbewertungen. Sobald Schwachstellen identifiziert wurden, können Organisationen diese proaktiv beheben, indem sie Sicherheits-Patches und Updates installieren, Sicherheitsrichtlinien und -verfahren implementieren, Schulungen für Mitarbeiter durchführen und Sicherheitslücken schließen. Darüber hinaus können Organisationen proaktiv Schwachstellen angehen, indem sie eine Kultur der Sicherheit fördern, regelmäßige Risikobewertungen durchführen und auf dem neuesten Stand der Sicherheitstechnologien und -praktiken bleiben. **
-
Was sind die gängigsten Methoden zur Identifizierung und Behebung von Schwachstellen in IT-Systemen und wie können Unternehmen diese Schwachstellen proaktiv angehen, um ihre Sicherheit zu gewährleisten?
Die gängigsten Methoden zur Identifizierung von Schwachstellen in IT-Systemen sind Penetrationstests, Schwachstellen-Scans, Code-Reviews und Sicherheitsaudits. Unternehmen können proaktiv vorgehen, indem sie regelmäßige Sicherheitsüberprüfungen durchführen, Sicherheitsrichtlinien implementieren, Mitarbeiter schulen und auf dem neuesten Stand der Technik bleiben. Durch die proaktive Identifizierung und Behebung von Schwachstellen können Unternehmen ihre Sicherheit gewährleisten und das Risiko von Datenverlust oder Cyberangriffen minimieren. Es ist wichtig, dass Unternehmen auch auf externe Bedrohungen achten und sich mit aktuellen Sicherheitsbedrohungen und -lösungen vertraut machen, um ihre IT-Systeme zu schützen. **
Ähnliche Suchbegriffe für Proaktiv
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deusch, Florian: Beauftragte für IT-Sicherheit und InformationssicherheitBeauftragte für IT-Sicherheit und Informationssicherheit , IT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Maßnahmen zu machen; allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs; die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet. , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240220, Produktform: Kartoniert, Titel der Reihe: Schriftenreihe Kommunikation und Recht##, Autoren: Deusch, Florian~Eggendorfer, Tobias, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 310, Keyword: IT-Recht; Informationssicherheits-Recht; Chief Information Security Officer (CISO); IT-Sicherheitsbeauftragte (ITSiBe); Informationssicherheitsbeauftragte (ISB), Fachschema: Medienrecht~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XIX, Seitenanzahl: 310, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Länge: 209, Breite: 148, Höhe: 19, Gewicht: 488, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Proaktiv Komplex Kapseln 80 StNahrungsergänzungsmittel sind kein Ersatz für eine abwechslungsreiche und ausgewogene Ernährung und eine gesunde Lebensweise. Dr. Wolz PROaktiv Komplex Für eine normale Funktion von Knochen und Knorpel Zutaten: Kapselinhalt der Omega-3-Fettsäuren Kapseln: Seefisch-Öl-Konzentrat 97%, Vitamin E, Kapselhülle: Gelatine; Feuchthaltemittel: Glycerin und Sorbit; Kapselinhalt der Komplex Kapseln: Glucosaminsulfat (aus Krebstieren), Chondroitinsulfat, Vitamin C, Vitamin E, Folsäure, Kapselhülle: Hydroxypropylmethylcellulosen Nährwerte: Durchschnittliche Nährwerte: pro Tagesdosis Omega-3-Fettsäuren - davon Docosahexaensäure (DHA) - davon Eicosapentaensäure (EPA) 300 mg 110 mg 165 mg Vitamin E 10 mg (83 %) Folsäure 100 µg (50 %) Verzehrempfehlung: Die Kombinationspackung enthält 2 verschiedene Sorten Blister mit unterschiedlicher Wirkweise. Die Kapseln sind farblich unterschiedlich. Um die kombinierte Wirkung zu erzielen nehmen Sie täglich je 3 Komplex Kapseln sowie 1 Kapsel mit Omega-3-Fettsäuren zu einer Mahlzeit mit Flüssigkeit. Hinweis: Die angegebene empfohlene Tagesmenge darf nicht überschritten werden. Aufbewahrung: Kühl (6-25 °C) und lichtgeschützt lagern. Außerhalb der Reichweite von kleinen Kindern aufbewahren. Nettofüllmenge: 80 Kapseln = 47 g Herstellerdaten: Dr. Wolz Zell GmbH Marienthaler Str. 3 65366 Geisenheim21,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Bedeutung von "proaktiv"?
"Proaktiv" bedeutet, dass man eigenständig und vorausschauend handelt, anstatt nur auf Reaktionen oder Anweisungen zu warten. Es beinhaltet die Fähigkeit, Probleme frühzeitig zu erkennen und Maßnahmen zu ergreifen, um sie zu verhindern oder zu lösen. Proaktive Menschen sind initiativ, engagiert und nehmen Verantwortung für ihr Handeln. **
-
Wie können Unternehmen rechtliche Probleme proaktiv vermeiden?
Unternehmen können rechtliche Probleme proaktiv vermeiden, indem sie sich an alle geltenden Gesetze und Vorschriften halten, regelmäßig Schulungen für Mitarbeiter zu rechtlichen Themen durchführen und eine klare interne Compliance-Richtlinie etablieren. Zudem sollten sie bei Verträgen und Geschäftsbeziehungen auf Transparenz und klare Vereinbarungen achten, um Streitigkeiten zu vermeiden. Im Falle von rechtlichen Fragen oder Unsicherheiten sollten Unternehmen frühzeitig rechtlichen Rat von Fachleuten einholen. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Wie können Unternehmen ihre Systeme und Anwendungen proaktiv auf Sicherheitslücken überprüfen, um potenzielle Schwachstellen zu identifizieren und zu beheben?
Unternehmen können proaktiv auf Sicherheitslücken überprüfen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen in ihren Systemen und Anwendungen zu identifizieren. Darüber hinaus können sie Sicherheits-Scans und -Checks implementieren, um kontinuierlich nach bekannten Schwachstellen zu suchen und diese zu beheben. Die Verwendung von Sicherheits-Tools und -Software, die automatisierte Scans und Analysen durchführen, kann ebenfalls dazu beitragen, potenzielle Sicherheitslücken frühzeitig zu erkennen. Schließlich ist es wichtig, dass Unternehmen ein umfassendes Patch-Management-System implementieren, um Sicherheitsupdates und Patches regelmäßig zu installieren und so potenzielle Schwachstellen zu beheben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.